Gaiola de segurança para agentes Android: o que realmente muda
Entenda a metáfora de gaiola de segurança para agentes de IA no Android, App Functions, permissões restritas, aprovações do usuário e o modelo da FoneClaw.
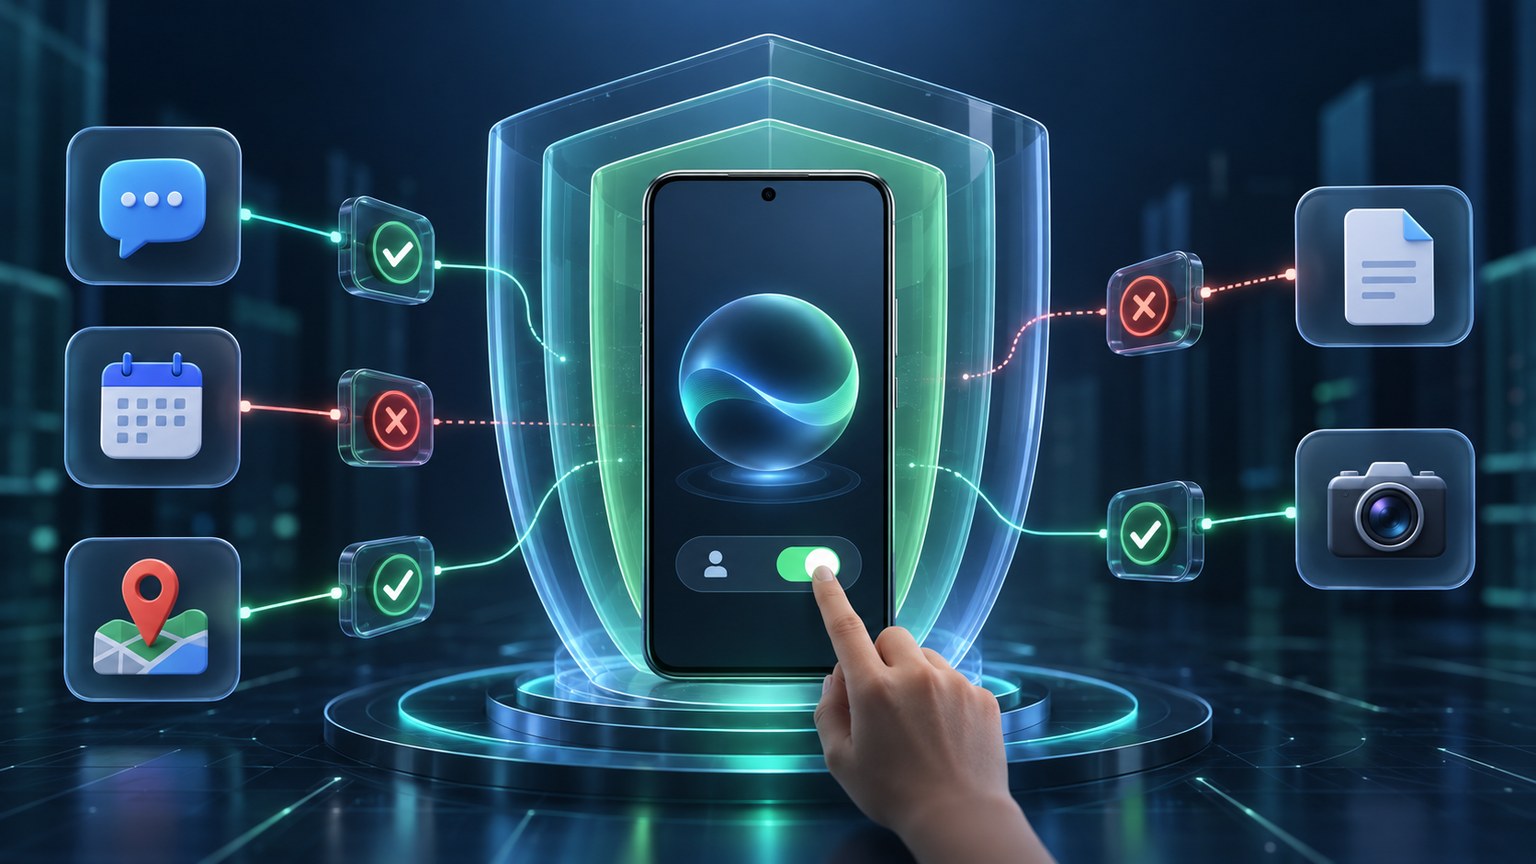
- “Gaiola de segurança” é uma metáfora de reportagem para a direção de isolamento de agentes no Android, não o nome oficial de um novo produto de segurança visível em todos os telefones.
- O mecanismo concreto a observar é App Functions: apps expõem funções específicas, AppFunctionManager descobre e executa funções, e a execução entre componentes exige permissão restrita e função habilitada.
- App Functions não autoriza qualquer app de IA a controlar todos os apps; rotas por interface, Acessibilidade, ADB e ferramentas próprias continuam sendo caminhos separados.
- Na FoneClaw, o modelo configurado planeja e as ferramentas Android suportadas executam com permissões guiadas, controles por ferramenta e resultado verificável, sem pressupor participação no gate de App Functions do Google.
O que significa a “gaiola de segurança” para agentes Android
A expressão “gaiola de segurança para agentes de IA no Android” ajuda a explicar uma ideia importante, mas precisa ser lida com precisão. Ela é uma metáfora de cobertura jornalística para o esforço de limitar como agentes podem acionar capacidades no Android. Não é o nome oficial de um painel de segurança universal, nem um novo contêiner genérico que aparece igual em todos os aparelhos.
O sinal concreto vem da direção técnica do Android: transformar ações de apps em funções declaradas, descobríveis e executáveis por uma API controlada. O ponto não é liberar qualquer app de IA para fazer tudo. É criar caminhos mais explícitos para que uma função específica de um app possa ser chamada sob condições definidas pela plataforma, pelo app e pelas permissões aplicáveis.
A documentação do Android descreve o papel do AppFunctionManager como gerenciador usado para descobrir e executar funções de apps. O pacote de App Functions no Android organiza as classes ligadas a esse modelo. É esse mecanismo, e não um rótulo genérico de “gaiola”, que merece atenção prática.
Também há um contexto maior. A página do Android sobre o Intelligence System apresenta a direção de uma plataforma em que agentes e recursos inteligentes operam com integração mais estruturada ao sistema. O texto do Android Developers Blog sobre o sistema operacional inteligente para agentes de IA posiciona App Functions como parte desse caminho.
Portanto, a leitura correta é: “gaiola de segurança” descreve a intenção de restringir e estruturar a execução de agentes. O mecanismo documentado é mais específico: funções expostas por apps, descoberta por API, execução condicionada por permissões restritas e função alvo habilitada. A disponibilidade ainda deve ser avaliada como tecnologia em estágio inicial, com suporte dependente de plataforma, app, permissões e implementação.
Como App Functions cria um gate concreto para ações
App Functions muda a conversa porque tira a ação do terreno vago de “o agente controla o app” e coloca a execução em uma unidade mais definida. Um app pode expor funções específicas. A plataforma fornece um gerenciador para descobrir e executar essas funções. A função alvo precisa estar habilitada. E a execução entre componentes não acontece livremente: ela exige a permissão apropriada.
A documentação do AppFunctionManager indica que a execução de funções de outro pacote depende de permissões como EXECUTE_APP_FUNCTIONS ou SYSTEM. Esse detalhe é decisivo. EXECUTE_APP_FUNCTIONS é uma permissão restrita; não é uma autorização comum que qualquer app de IA possa simplesmente pedir ao usuário e receber como se fosse acesso à câmera ou aos contatos. Esse desenho cria um gate de plataforma para a chamada direta de funções entre apps.
A habilitação da função também importa. Mesmo quando existe uma função declarada, ela precisa estar disponível e habilitada para ser executada. Isso permite que a superfície de ação seja mais explícita: o agente ou sistema não está “mexendo no app inteiro”; está tentando chamar uma capacidade exposta. Essa diferença ajuda segurança, auditoria e previsibilidade.
| Camada | O que controla | Por que importa |
|---|---|---|
| Função exposta pelo app | Qual ação específica pode ser chamada | Evita tratar o app inteiro como uma caixa aberta |
| AppFunctionManager | Descoberta e execução de funções | Fornece caminho de plataforma para chamadas estruturadas |
| Permissão restrita | Quem pode executar funções entre componentes | Impede que qualquer app comum assuma controle amplo |
| Função habilitada | Se aquela capacidade está disponível no momento | Adiciona um gate por capacidade, não só por app |
Isso diferencia App Functions de rotas por interface. Um agente pode atuar por UI, Acessibilidade, automação de tela, ADB, plugins ou ferramentas próprias, dependendo do produto e do contexto. Esses caminhos não viram App Functions automaticamente. Do mesmo modo, um app que usa alguma forma de automação visual não passa a ter EXECUTE_APP_FUNCTIONS. São modelos diferentes, com riscos e controles diferentes.
Para a taxonomia completa entre sandbox, permissões e limites do telefone, mantemos o aprofundamento em Sandbox de agentes de IA e permissões do telefone: por que limites ainda importam. Este artigo fica no mecanismo de 2026: a metáfora de “gaiola” só ajuda quando é traduzida para gates concretos como função declarada, permissão restrita, função habilitada e escopo de execução.
Por que permissões e aprovações ainda decidem o risco
Mesmo com App Functions, permissões phone agent continuam sendo a camada que transforma segurança técnica em experiência compreensível. Existem pelo menos quatro níveis separados: o gate de plataforma para executar funções, a função habilitada pelo app alvo, as permissões Android comuns exigidas por dados e sensores, e a aprovação visível do usuário antes de uma consequência importante.
Esses níveis não substituem uns aos outros. Uma permissão restrita de execução entre componentes define quem pode chamar uma função exposta. Uma função habilitada define se aquela capacidade está disponível. Uma permissão comum pode controlar acesso a câmera, localização, contatos, microfone ou notificações. A aprovação do usuário entra quando a ação tem efeito: enviar mensagem, compartilhar dado, comprar, alterar configuração, apagar conteúdo ou iniciar uma comunicação.
Essa separação evita uma conclusão perigosa: “se existe uma gaiola, o usuário não precisa se preocupar”. Na prática, a segurança melhora quando cada etapa fica clara. O agente observa ou recebe contexto. Depois prepara uma proposta. Só então executa uma ação suportada, com permissões e aprovação adequadas. Misturar observação, preparação e execução cria risco porque a pessoa perde a chance de revisar o impacto.
Também é importante diferenciar segurança de plataforma e governança de produto. O Android pode oferecer App Functions e permissões restritas, mas cada produto que se apresenta como phone agent precisa explicar seu próprio escopo: quais ferramentas usa, que dados alcança, quais ações consegue executar, quando pede aprovação e como mostra o resultado.
Na avaliação do usuário, uma pergunta simples funciona bem: “eu consigo ver por que esta ação precisa deste acesso agora?”. Se a resposta for clara, o produto está alinhando intenção, permissão e efeito. Se tudo aparece como uma autorização ampla e permanente, o risco fica menos compreensível. Para um mergulho em identidade, aprovação por ferramenta e auditoria, veja Identidade de agentes de IA: permissões, aprovação por ferramenta e auditoria no Android.
Como a FoneClaw governa ações Android suportadas
Na FoneClaw, tratamos execução Android como um ciclo governado próprio. O modelo configurado interpreta a intenção do usuário e ajuda a planejar. A FoneClaw executa ações Android suportadas por ferramentas governadas, com permissões guiadas sob demanda, controles por ferramenta e resultado visível no telefone. Esse modelo é separado do gate de App Functions do Google; não apresentamos a FoneClaw como detentora da permissão EXECUTE_APP_FUNCTIONS.
Essa distinção é saudável para o leitor. App Functions é uma rota de plataforma para funções expostas por apps sob permissões restritas. FoneClaw trabalha com seu próprio conjunto de ferramentas Android suportadas e políticas de aprovação. A página de recursos da FoneClaw descreve esse escopo com mais de 100 ferramentas integradas para tarefas compatíveis, incluindo áreas como tela, comunicação, calendário, e-mail, Memo, configurações e workflows.
O valor para o usuário está no controle prático. Uma ação de comunicação, uma criação de memo, uma consulta de status do aparelho e uma alteração de configuração não carregam o mesmo risco. Por isso, o produto precisa mostrar progresso, pedir permissão quando a tarefa exige uma capacidade sensível e orientar a recuperação quando falta contexto, autorização ou estado adequado no aparelho.
Também trabalhamos com visibilidade de tarefas. Quando uma execução demora, aguarda autorização, encontra uma tela inesperada ou precisa ser cancelada, o usuário deve entender o que está acontecendo. Esse tipo de governança fica no nível do produto e continua relevante independentemente de quais mecanismos o Android passa a oferecer para funções de apps.
A segurança de habilidades e extensões segue a mesma lógica: cada capacidade precisa ter escopo, ativação e revisão. Para esse ponto, o guia Segurança de habilidades de agentes de IA no celular complementa a leitura. A mensagem principal é direta: gates de plataforma ajudam, mas a confiança do usuário nasce da soma entre escopo técnico, permissões claras, aprovação proporcional e resultado verificável.
Checklist para avaliar segurança de phone agents
Em 2026, avaliar segurança de um phone agent exige olhar além do nome do recurso. “Gaiola de segurança” é uma boa metáfora para contenção, mas o usuário precisa confirmar mecanismos concretos no produto real, no aparelho real e na tarefa real. Um checklist não garante segurança absoluta; ele ajuda a separar promessa ampla de controle verificável.
- Identifique a rota de execução. A ação usa App Functions, interface visual, Acessibilidade, ADB, plugin, API própria ou ferramenta interna do produto?
- Confira o gate de plataforma. Quando houver App Functions, existe função exposta, função habilitada e permissão adequada para execução entre componentes?
- Separe permissões comuns. Câmera, localização, contatos, notificações, microfone e armazenamento continuam seguindo seus próprios controles Android.
- Exija aprovação por consequência. Mensagens, compras, exclusões, chamadas, compartilhamentos e alterações importantes pedem revisão explícita.
- Procure evidência do resultado. Tela final, item salvo, rascunho, log, confirmação ou estado atualizado ajudam a verificar o que foi feito.
- Teste parada e recuperação. Interrompa uma tarefa pequena, negue uma permissão e veja se o agente explica o estado e oferece próximo passo.
Inclua também a origem do agente. Produtos abertos, habilidades, plugins e integrações de terceiros podem ter modelos de confiança muito diferentes. O guia Riscos de segurança do OpenClaw: quando um agente aberto não é o mesmo que um agente seguro no telefone ajuda a comparar abertura, controle e risco sem tratar todos os agentes como equivalentes.
A boa avaliação combina plataforma, produto e tarefa. Um agente pode usar um caminho técnico moderno e ainda precisar de aprovações claras. Outro pode atuar por interface e exigir limites bem definidos. O ponto é não confundir metáfora de segurança com controle demonstrável.
Próximo passo para usuários Android
A “gaiola de segurança” para agentes Android é uma forma útil de falar sobre contenção, desde que o leitor procure o mecanismo real: App Functions, permissões restritas, função habilitada, permissões comuns do Android e aprovação do usuário. Nenhuma dessas camadas, sozinha, resolve todo o risco.
Na FoneClaw, seguimos uma rota de execução Android governada: modelo configurável, ferramentas suportadas, permissões guiadas sob demanda, controles por ferramenta e ações com resultado visível. Para confirmar se sua tarefa entra no escopo atual, consulte os recursos da FoneClaw. Depois use o download da FoneClaw para escolher a edição adequada ao seu aparelho e ao canal disponível.
O teste certo continua pequeno e real: escolha uma ação Android reversível, observe a permissão solicitada, revise a aprovação e confira o resultado no telefone. Esse caminho mostra mais segurança prática do que qualquer rótulo isolado.