«Защитная клетка» Android-агентов: App Functions, разрешения и FoneClaw
Что на самом деле стоит за метафорой «security cage» для Android-агентов: App Functions, AppFunctionManager, системные разрешения, включенные функции приложений и пользовательские подтверждения.
- «Security cage» для Android-агентов — это журналистская метафора, а не официальное название отдельного Android-продукта; за ней стоит более конкретный механизм App Functions и системные правила выполнения.
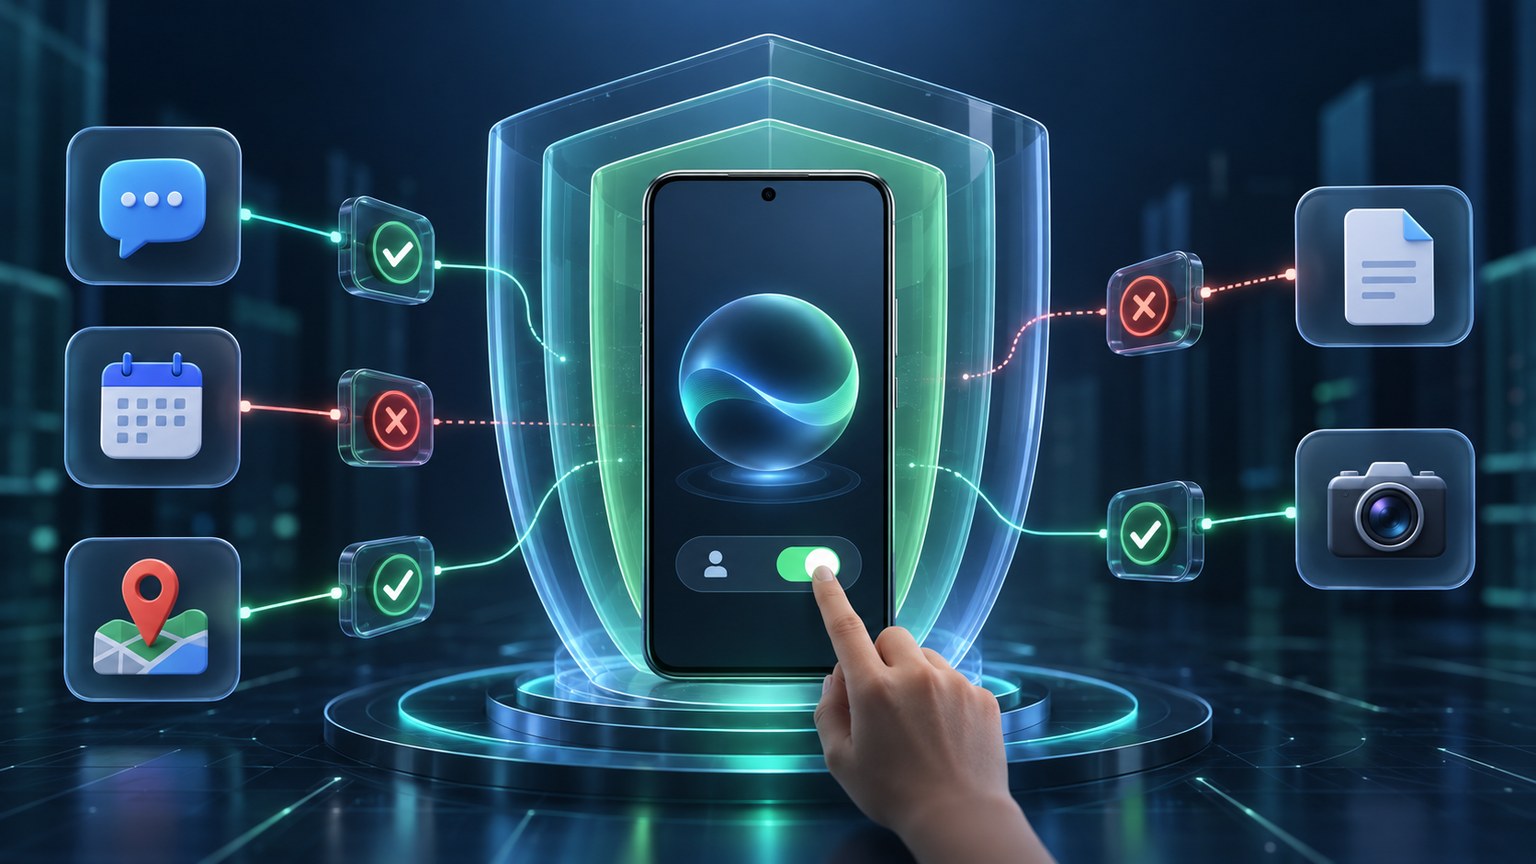
- App Functions работает так: приложение объявляет конкретные функции, AppFunctionManager помогает обнаруживать и выполнять их, а cross-component execution требует системного доступа EXECUTE_APP_FUNCTIONS или SYSTEM permission и включенной целевой функции.
- Этот механизм не дает любому AI-приложению свободный запуск всех действий на телефоне: экосистема находится на раннем этапе, разрешение ограничено, а UI, Accessibility и ADB-пути остаются отдельными каналами.
- FoneClaw использует отдельную модель управляемого Android-выполнения: поддерживаемые инструменты, разрешения по мере необходимости, настройки approvals, видимый прогресс и восстановление без заявления об участии в Google App Functions gate.
Что означает метафора security cage
Выражение «защитная клетка для ИИ-агентов на Android» звучит как название нового системного продукта, но точнее понимать его как журналистскую метафору. Оно описывает направление, в котором Android движется для агентных сценариев: не давать AI-агенту бесформенный доступ ко всему телефону, а проводить действия через конкретные, объявленные и проверяемые возможности приложений и системы.
Официальный технический слой, который важен для этой темы, называется App Functions. В документации Android по пакету App Functions Google описывает framework, через который приложения могут предоставлять поддерживаемые функции. Вместо идеи «агент нажимает где угодно и делает что угодно» появляется более структурированный путь: приложение объявляет функцию, система знает о ней, а другой компонент может работать с ней только при выполнении условий доступа.
Ключевой класс — AppFunctionManager. Он относится к discovery и execution app functions. Для cross-component execution требуется соответствующее системное разрешение, например EXECUTE_APP_FUNCTIONS или SYSTEM permission, и целевая функция должна быть включена. Это важная граница: механизм не означает, что любое AI-приложение может запросить произвольное действие у любого приложения на телефоне.
В материалах Android AI Intelligence System и в публикации Android Developers The intelligent OS: making AI agents Google описывает движение к более агентной операционной системе. Для читателя практический вывод такой: Android выстраивает более формальный слой для агентных взаимодействий, но этот слой находится на раннем этапе и не заменяет обычные разрешения, включение функций и пользовательские подтверждения.
App Functions вместо общей «клетки»
Чтобы не спутать термины, полезно разделить песочницу, security-cage метафору и App Functions. Песочница обычно означает изолированную среду выполнения: приложение, процесс или код работают в ограниченном пространстве и не получают прямой доступ ко всему устройству. Это базовая логика безопасности приложений, но она сама по себе не объясняет, как AI-агент должен безопасно выполнять полезные действия между приложениями.
Security cage в текущем обсуждении лучше понимать как образ: система ставит агенту границы, через которые он не должен проходить произвольно. Но конкретный механизм, описанный в Android-документации, — это не отдельный пользовательский переключатель «клетка» и не универсальный контейнер для всех сторонних агентов. App Functions задает другой принцип: приложение раскрывает конкретные функции, система предоставляет AppFunctionManager, а выполнение зависит от разрешения, статуса функции и контекста вызова.
Это отличается от UI-автоматизации, Accessibility-маршрутов и ADB-подходов. UI-путь может работать через экран и элементы интерфейса. Accessibility имеет собственные системные правила и пользовательские настройки. ADB относится к developer/debug сценариям. App Functions — отдельная программная модель для объявленных функций приложений. Смешивать эти каналы опасно: у каждого свои права, ограничения, риски и пользовательская прозрачность.
Более широкий концептуальный разбор песочниц и phone permissions уже есть в статье Песочница AI-агента и разрешения телефона: почему безопасным агентам нужны границы. Здесь фокус уже другой: свежий Android-механизм App Functions помогает понять, почему «защитная клетка» — не магическое решение, а набор более конкретных gates вокруг функции, разрешения и выполнения.
| Слой | Что он описывает | Что важно проверить |
|---|---|---|
| Песочница | Изоляцию среды выполнения | Где работает код и какие выходы разрешены |
| Security cage | Метафору ограниченной агентной активности | Какие реальные системные механизмы стоят за словами |
| App Functions | Объявленные функции приложений и системный execution path | Есть ли функция, включена ли она и кто имеет право ее выполнить |
| UI/Accessibility/ADB | Другие пути управления телефоном | Какие настройки, разрешения и риски относятся именно к этому каналу |
Почему разрешения остаются главным слоем
Даже если Android развивает App Functions и системные gates, пользовательские разрешения не исчезают. Они остаются видимым способом понять, к чему получает доступ приложение или агентный runtime: экран, уведомления, контакты, SMS, звонки, календарь, почта, местоположение, системные настройки или другие чувствительные области. Platform gate отвечает на один вопрос: имеет ли компонент право использовать определенный framework-вызов. Пользовательские разрешения отвечают на другой: какие данные и возможности человек открыл приложению.
App Functions добавляет еще один важный слой: целевая функция должна быть включена. Это значит, что даже при наличии системного права выполнение не сводится к произвольному запуску любого действия. Приложение раскрывает определенную функцию, система видит ее как функцию, а вызов проходит через условия framework. Для AI-агентов это здоровый сдвиг от «нажми что-нибудь на экране» к «используй объявленное действие с понятным контрактом».
Но пользовательский риск появляется в моменте результата. Разрешение может дать доступ к данным, а approval нужен перед действием с последствиями. Например, одно дело прочитать контекст календаря, другое — создать событие. Одно дело подготовить сообщение, другое — отправить его контакту. Одно дело открыть экран настройки, другое — изменить параметр. Поэтому разрешения phone agent в 2026 году нужно оценивать вместе с подтверждениями, журналом действий и восстановлением.
В FoneClaw мы строим пользовательский контроль вокруг поддерживаемых Android-действий. Разрешения запрашиваются по мере необходимости для конкретной задачи, а не как абстрактный пакет доверия. Для отдельных инструментов важны enable и approval controls: пользователь может понимать, что включено, где требуется подтверждение и как результат появляется на телефоне. Это отдельная модель управляемого выполнения и не утверждение, что FoneClaw является держателем EXECUTE_APP_FUNCTIONS в Android App Functions.
Для более глубокого слоя governance полезно руководство Идентичность ИИ-агента: разрешения, аудит и подтверждение инструментов. Оно помогает оценить, кто действует, какие полномочия получил агент, какие шаги видны пользователю и как проверяется итог.
Как FoneClaw строит управляемое выполнение
FoneClaw — Android phone-agent runtime для поддерживаемых действий на телефоне. Пользователь формулирует цель, модель помогает понять намерение и спланировать маршрут, а FoneClaw ведет выполнение через собственные поддерживаемые инструменты Android. Это может включать экранный контекст, уведомления, коммуникации, календарь, почту, memo, маршруты, системные состояния и workflows там, где конкретное действие поддержано.
Наша модель доверия строится не вокруг одной метафоры «клетки», а вокруг понятного пользовательского маршрута. Пользователь видит ход задачи, разрешения появляются в контексте действия, отдельные tools могут иметь enable и approval controls, а важные шаги требуют проверки. Если задача длительная, ожидает условия, отменяется или требует восстановления, FoneClaw показывает состояние и следующий шаг на уровне, понятном пользователю.
В публичном описании возможностей FoneClaw мы используем устойчивую формулировку 100+ встроенных инструментов. Для безопасности важнее не число само по себе, а способ исполнения: инструмент должен быть поддержан, разрешение должно быть понятно, результат должен быть виден, а sensitive action должен проходить через подтверждение. Это отличается от идеи, что агент просто получает весь телефон как одну большую поверхность управления.
App Functions и FoneClaw решают разные части общей проблемы. App Functions описывает платформенный framework, где приложения могут раскрывать функции, а выполнение cross-component функции проходит через системные permissions и enabled state. FoneClaw описывает пользовательский Android-agent runtime для поддерживаемых сценариев, где модельное понимание соединяется с tools, permissions, progress и recovery. Эти идеи совместимы по направлению — меньше произвольности, больше контрактов и контроля — но их нельзя смешивать как один и тот же механизм.
Для навыков и расширений особенно важно понимать границы каждого execution path. Смежный материал Безопасность навыков AI-агентов: почему телефону нужны проверки разрешений показывает, почему подключаемые возможности требуют отдельной проверки, а не общей веры в слово «AI».
Как оценивать безопасность phone agent
Безопасность ИИ-агентов Android Google в 2026 году лучше оценивать через конкретные вопросы. Первый: какой канал выполнения используется? App Functions, UI, Accessibility, системный intent, plugin, ADB или другой путь имеют разные правила. Второй: какие данные доступны агенту? Экран, уведомления, контакты, SMS, календарь, почта и location создают разные уровни риска.
Третий вопрос: какие действия агент может выполнить без дополнительного подтверждения. Platform permission gate — это не то же самое, что пользовательский approval. Системное разрешение может дать право вызвать framework, но человек всё равно должен понимать, когда действие меняет состояние телефона: отправляет сообщение, создает запись, удаляет данные, меняет настройку или запускает внешний сервис.
Четвертый вопрос: есть ли evidence. Хороший phone agent показывает, какой инструмент выбран, что он сделал, где итог можно проверить и что случилось при ошибке. Пятый вопрос: как работают stop и recovery. Если экран изменился, разрешение отозвано, функция недоступна или выполнение прервано, пользователь должен получить понятный следующий шаг.
- Определите канал: App Functions, UI, Accessibility, plugin, системная функция или другой path.
- Проверьте доступ: какие данные и функции открыты агенту.
- Проверьте approval: какие действия требуют явного подтверждения.
- Проверьте evidence: видны ли tool result, экран, запись, черновик или журнал.
- Проверьте recovery: что происходит при ошибке, отмене или недоступной функции.
Если вы сравниваете разные подходы к телефонным агентам, полезен материал Риски безопасности OpenClaw и телефонных агентов: где FoneClaw делает границы видимыми. Он помогает увидеть, почему прозрачные границы и подтверждения важны даже тогда, когда вокруг продукта звучат сильные слова о безопасности.
Следующий шаг для Android
Метафора «защитной клетки» полезна как сигнал: Android-агенты должны действовать в более строгих границах. Но для выбора продукта важнее понимать механизм. App Functions — это framework с объявленными функциями, AppFunctionManager, системными permissions и enabled state. Обычные Android permissions и пользовательские approvals продолжают решать ежедневный риск.
В FoneClaw мы развиваем управляемое Android-выполнение вокруг этих практических вопросов: какой инструмент выбран, какое разрешение нужно, где виден прогресс, когда требуется подтверждение и как восстановиться после сбоя. Пользователь может начать с поддерживаемой задачи — открыть экран, подготовить SMS, проверить состояние, создать memo, посмотреть календарь — и увидеть, где проходит граница действия.
Проверьте актуальные возможности на странице функций FoneClaw, затем выберите установку на странице загрузки FoneClaw. Хороший phone agent оценивается не по одной метафоре безопасности, а по тому, как он превращает намерение в проверяемое действие под контролем пользователя.