KI-Agent-Sandbox und Android-Berechtigungen: drei Schutzschichten richtig trennen
Sandbox, Android-Berechtigung und Aktionsfreigabe lösen verschiedene Sicherheitsfragen. So prüfst du Analyse, Telefonentwurf und Wiederherstellung sauber.
- Eine Agenten-Sandbox begrenzt eine Laufzeitumgebung; sie entscheidet nicht automatisch, welche Android-App, welcher Empfänger oder welche Nachricht erlaubt ist.
- Android hat bereits App-Isolation und getrennte Berechtigungstypen; diese Betriebssystemfreigaben sind notwendig, aber keine inhaltliche Freigabe für jede Aktion.
- FoneClaw führt unterstützte Android-Aktionen mit aktuellem Bildschirmkontext aus; Texteingabe füllt ein erkanntes Feld, sendet aber nicht.
- Bei unsicherem Ergebnis zählt der sichtbare App-Zustand: erst prüfen, dann wiederholen, denn Sandbox-Wiederherstellung rollt keine bereits extern ausgeführte Handlung zurück.
Drei Schutzschichten beantworten verschiedene Fragen
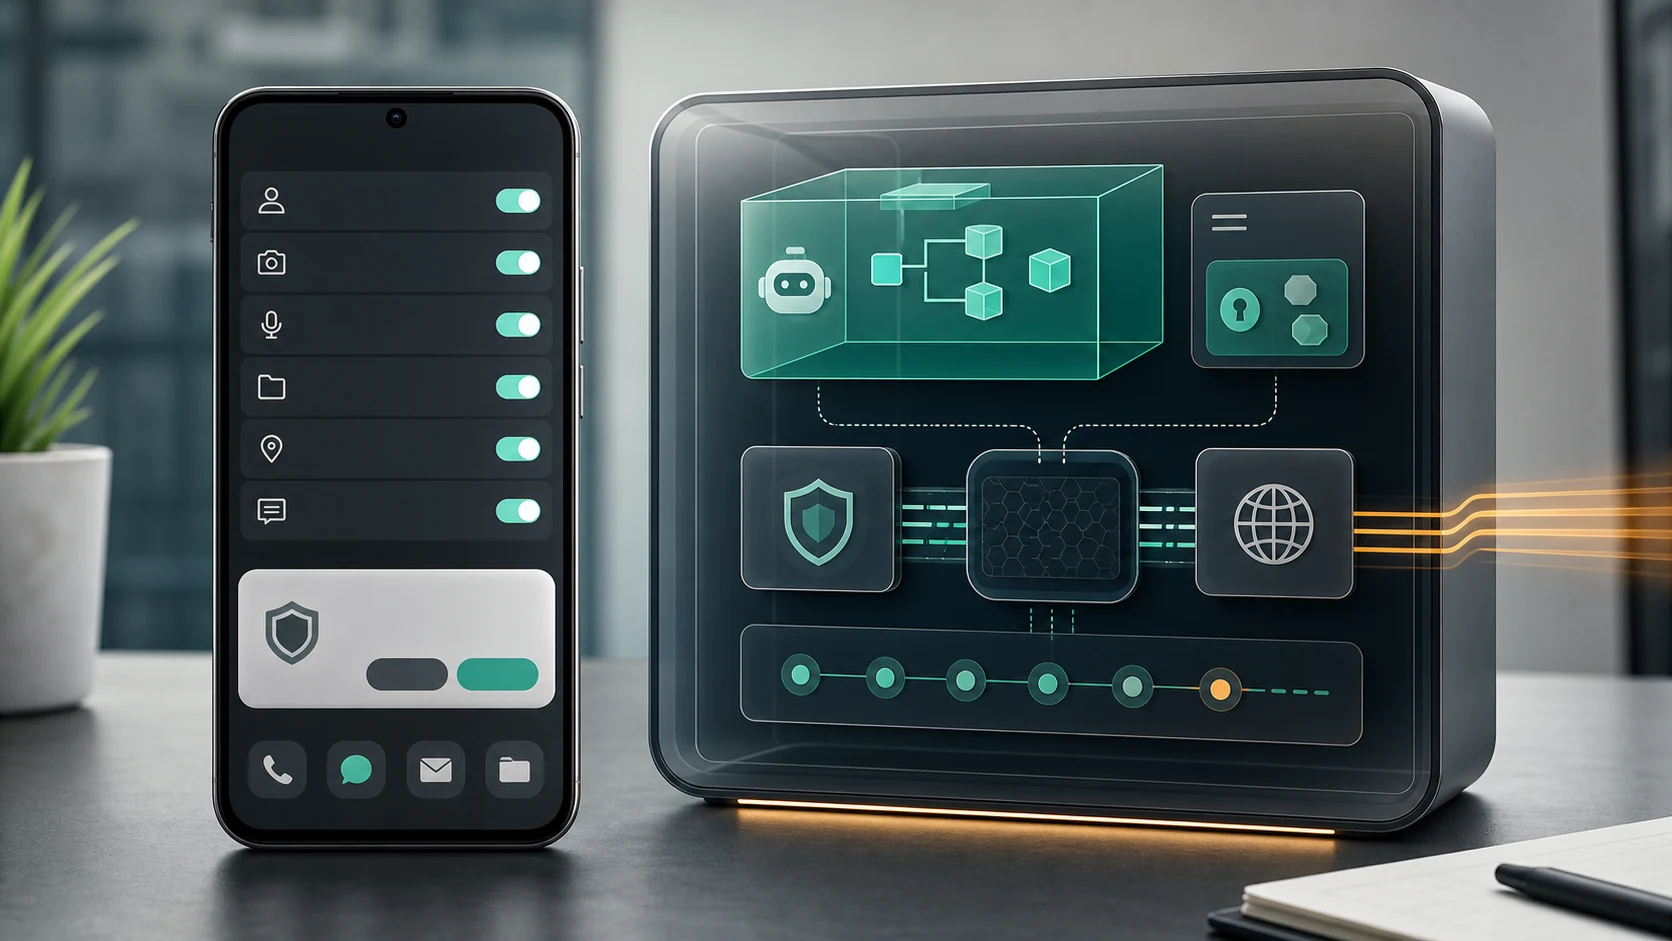
KI-Agent-Sandbox und Android-Berechtigungen werden oft vermischt, obwohl sie verschiedene Risiken behandeln. Eine Laufzeit-Sandbox begrenzt, was ein Agent in seiner Arbeitsumgebung erreicht. Android-Berechtigungen regeln, welche geschützten Daten oder Aktionen eine App auf dem Gerät nutzen darf. Eine Aktionsfreigabe entscheidet, ob ein konkreter Schritt wie Nachrichtentext, Empfänger oder Folgeaktion wirklich ausgeführt werden soll.
Android bringt selbst bereits App-Isolation mit: Die Android-Dokumentation zur App-Sandbox beschreibt Isolation über Linux-Nutzerkennungen, Prozesse und Kernel-Durchsetzung. Apps greifen normalerweise nicht einfach auf private Daten anderer Apps zu; kontrollierte Freigabewege existieren separat. Das ersetzt aber keine Prüfung der eigentlichen Aufgabe.
| Schicht | Kontrolliert | Gibt nicht automatisch frei | Prüfung für Nutzer |
|---|---|---|---|
| Agenten-Laufzeit | Arbeitsraum, Prozesse, gemappte Dateien, Netzwerkpolitik. | Android-Kontakte, Empfänger, Senden oder App-Handlung. | Welche Dateien und Netze sind erreichbar? |
| Android-Berechtigung | Zugriff auf geschützte Daten oder Systemaktionen. | Ob die gewählte Nachricht richtig oder gewollt ist. | Welche Berechtigung braucht genau diese Aufgabe? |
| Aktionsfreigabe | Konkreten Schritt nach Ziel, Inhalt und Risiko. | Allgemeinen Zugriff auf andere Apps oder zukünftige Aktionen. | Stimmen Ziel, Inhalt und sichtbares Ergebnis? |
Für skill-spezifische Prüfungen ist Sicherheit von KI-Agent-Skills: Warum Phone Agents Laufzeitprüfungen brauchen der passende Anschluss.
Eine Sandbox braucht weiterhin Datei- und Netzwerkgrenzen
Eine Sandbox ist kein Zauberwort für „keine Daten verlassen das System“. Die gVisor-Sicherheitsarchitektur ist ein gutes Beispiel für Laufzeit-Isolation: gVisor setzt eine zusätzliche Grenze zwischen isolierten Anwendungen und dem Host-Kernel. Gleichzeitig können Anwendungen in einer solchen Umgebung weiterhin auf konfigurierte Dateien und erlaubte Netzwerkressourcen zugreifen. Netzwerkbeschränkungen brauchen eigene Regeln.
Das bedeutet praktisch: Isolation schützt vor bestimmten Ausbrüchen und trennt Arbeitsbereiche, entscheidet aber nicht allein, welche Daten ein Agent erhalten sollte. Wenn eine Datei in die Umgebung gemappt ist, kann sie für die Agentenaufgabe sichtbar sein. Wenn Netzwerkzugriff erlaubt ist, kann die Laufzeit mit externen Diensten sprechen. Deshalb gehört zur Sandbox immer eine Frage nach Reichweite: Welche Dateien, Secrets, APIs und Netzwerkziele sind tatsächlich zugelassen?
Bei FoneClaw geht es um den unterstützten Ablauf auf dem Android-Telefon: sichtbarer Telefonzustand, aktuelle App-Oberfläche und Freigaben für konkrete Schritte wie Entwurf, Eingabe oder Prüfung.
Android-Zugriff und Aktionsfreigabe sind getrennt
Die Android-Übersicht zu Berechtigungen trennt geschützte Daten und geschützte Aktionen und unterscheidet unter anderem Installations-, Laufzeit- und spezielle Berechtigungen. Eine Berechtigung ist also ein Zugangskanal, keine inhaltliche Zustimmung zu jeder Handlung. Zugriff auf Kontakte bedeutet nicht, dass ein bestimmter Empfänger richtig ist. Zugriff auf ein Eingabefeld bedeutet nicht, dass der Text gesendet werden soll.
FoneClaw behandelt diese Ebenen getrennt. Der aktuelle Bildschirmkontext zeigt, was auf dem Gerät sichtbar ist. Unterstützte Aktionen können eine App öffnen, sichtbaren Zustand auslesen oder Text in ein erkanntes editierbares Feld eingeben. Der Texteingabeschritt sendet nicht, tippt nicht auf Senden und drückt nicht Enter. Freigaben hängen von globalen und werkzeugbezogenen Einstellungen ab; für folgenreiche Aktionen sollte die Konfiguration ausdrückliche Bestätigung verlangen.
Ob ein Modell lokal oder online arbeitet, ist eine weitere Datenfrage. Ein konfiguriertes Online-Modell kann bereitgestellten Kontext verarbeiten; Ausführung auf dem Telefon allein beweist keine vollständig lokale Verarbeitung. Diese Vertrauensgrenze ordnet AI Agent Trust: Lokale Telefonsteuerung oder Cloud-KI? ausführlicher ein.
Aus einer Analyse einen geprüften Telefonentwurf machen
Ein realistischer Ablauf verbindet eine entfernte Analyse nicht automatisch mit dem Telefon. Beispiel: Du lässt in einer separaten Agentenumgebung eine nicht sensible Supportanfrage zusammenfassen. Das Ergebnis lautet sinngemäß: „Kundin fragt nach Lieferstatus, keine Preiszusage machen, freundliche Antwort vorbereiten.“ Jetzt kommt der Android-Teil: Du überträgst diese geprüfte Zusammenfassung bewusst an FoneClaw oder formulierst daraus eine Aufgabe.
Ein sauberer Auftrag wäre: „Bereite an Frau Keller einen Entwurf vor: Wir prüfen den Lieferstatus und melden uns zurück. Nicht senden.“ FoneClaw kann dann eine unterstützte Telefonroute nutzen: relevante App öffnen oder auf den aktuellen sichtbaren Bildschirm schauen, den Empfänger- oder Chatkontext sichtbar machen, ein editierbares Feld erkennen und den Entwurf dort einsetzen. Danach prüfst du Name, Verlauf, Text, Ton und ob noch eine Rückfrage fehlt.
Die entscheidende Grenze liegt beim Senden. Das Einsetzen von Text ist nur ein Vorbereitungsschritt. Ob du sendest, manuell änderst oder abbrichst, bleibt eine eigene Entscheidung. Für die Grundlagen sichtbarer Telefonhandlungen ist Android-Handy mit KI-Agent steuern: von Absicht zu bestätigter Aktion der passende Leitfaden.
Dieses Beispiel zeigt die drei Schichten zusammen: Die Analyseumgebung begrenzt ihre eigenen Dateien und Netze. Android erlaubt nur die jeweiligen App- und Eingabeschritte. Die konkrete Aktion verlangt Prüfung von Empfänger, Inhalt und Ergebnis. Wenn der Bildschirm zwischenzeitlich wechselt, muss der sichtbare Zustand neu gelesen werden, bevor ein weiterer Schritt sinnvoll ist.
Wiederherstellen, ohne eine unsichere Aktion zu wiederholen
Fehlerbehebung beginnt mit der Frage, in welcher Schicht das Problem liegt. Eine verweigerte Android-Berechtigung bedeutet: Aufgabe stoppen, Zugriff prüfen, nur notwendige Berechtigung gewähren oder manuell arbeiten. Ein veränderter Bildschirm bedeutet: App-Zustand neu prüfen, bevor ein Ziel oder Feld verwendet wird. Ein unsicheres Sendeergebnis bedeutet: erst die echte App öffnen und Status prüfen, nicht dieselbe Aktion blind wiederholen.
| Problem | Sicherer nächster Schritt | Nicht verwechseln mit |
|---|---|---|
| Berechtigung verweigert | Aufgabe anhalten und Zugriff oder manuellen Weg prüfen. | Automatischem Umgehen der Android-Grenze. |
| Bildschirm geändert | Sichtbaren Zustand neu lesen und Ziel erneut bestätigen. | Weiterarbeiten mit altem Feld oder altem Ziel. |
| Senden unklar | Nachrichten-App prüfen, ob Entwurf oder gesendete Nachricht sichtbar ist. | Nochmaligem Senden ohne Statusprüfung. |
| Sandbox zurückgesetzt | Laufzeitstatus wiederherstellen, soweit unterstützt. | Rollback einer bereits extern gesendeten Nachricht. |
Eine Laufzeit-Momentaufnahme kann Dateien oder Prozesse in einer Agentenumgebung betreffen. Sie macht keine externe Wirkung rückgängig, die bereits in einer Telefon-App, einem Dienst oder bei einem Empfänger angekommen ist. Für detaillierte Reparaturpfade verweisen wir auf Fehleranalyse und Wiederherstellung für Phone-KI-Agenten: Android-Aufgaben sicher reparieren.
Für jede Schicht konkrete Nachweise prüfen
Eine gute Sicherheitsprüfung fragt nicht nur: „Ist da eine Sandbox?“ Sie fragt: Welche Dateien und Netzwerkziele erreicht die Laufzeit? Welche Android-Berechtigung ist für genau diese Aufgabe nötig? Welche Aktion verlangt eine ausdrückliche Freigabe? Wo wird das Ergebnis sichtbar geprüft?
- Laufzeit: Dateien, Netzwerk, Secrets und Wiederherstellung nachvollziehen.
- Android: installierte App, sichtbarer Bildschirm und notwendige Berechtigungen prüfen.
- Aktion: Empfänger, Inhalt, Senden, Speichern oder Teilen getrennt freigeben.
- Ergebnis: tatsächlichen App-Zustand ansehen, bevor eine externe Wirkung wiederholt wird.
Die aktuelle Übersicht zu unterstützten Android-Funktionen steht auf der FoneClaw-Funktionsseite. Der Kern bleibt einfach: Sandbox, Android-Berechtigung und Aktionsfreigabe sind drei Schutzschichten. Erst zusammen ergeben sie einen nachvollziehbaren Weg von Analyse zu sicher geprüfter Telefonhandlung.