แซนด์บ็อกซ์ AI Agent กับสิทธิ์ Android: แยกชั้นความปลอดภัยให้ถูก
อธิบายความต่างระหว่างแซนด์บ็อกซ์ของ AI Agent สิทธิ์ Android และการอนุมัติแต่ละการกระทำ พร้อมตัวอย่างร่างข้อความบนโทรศัพท์ที่ตรวจได้ก่อนส่ง
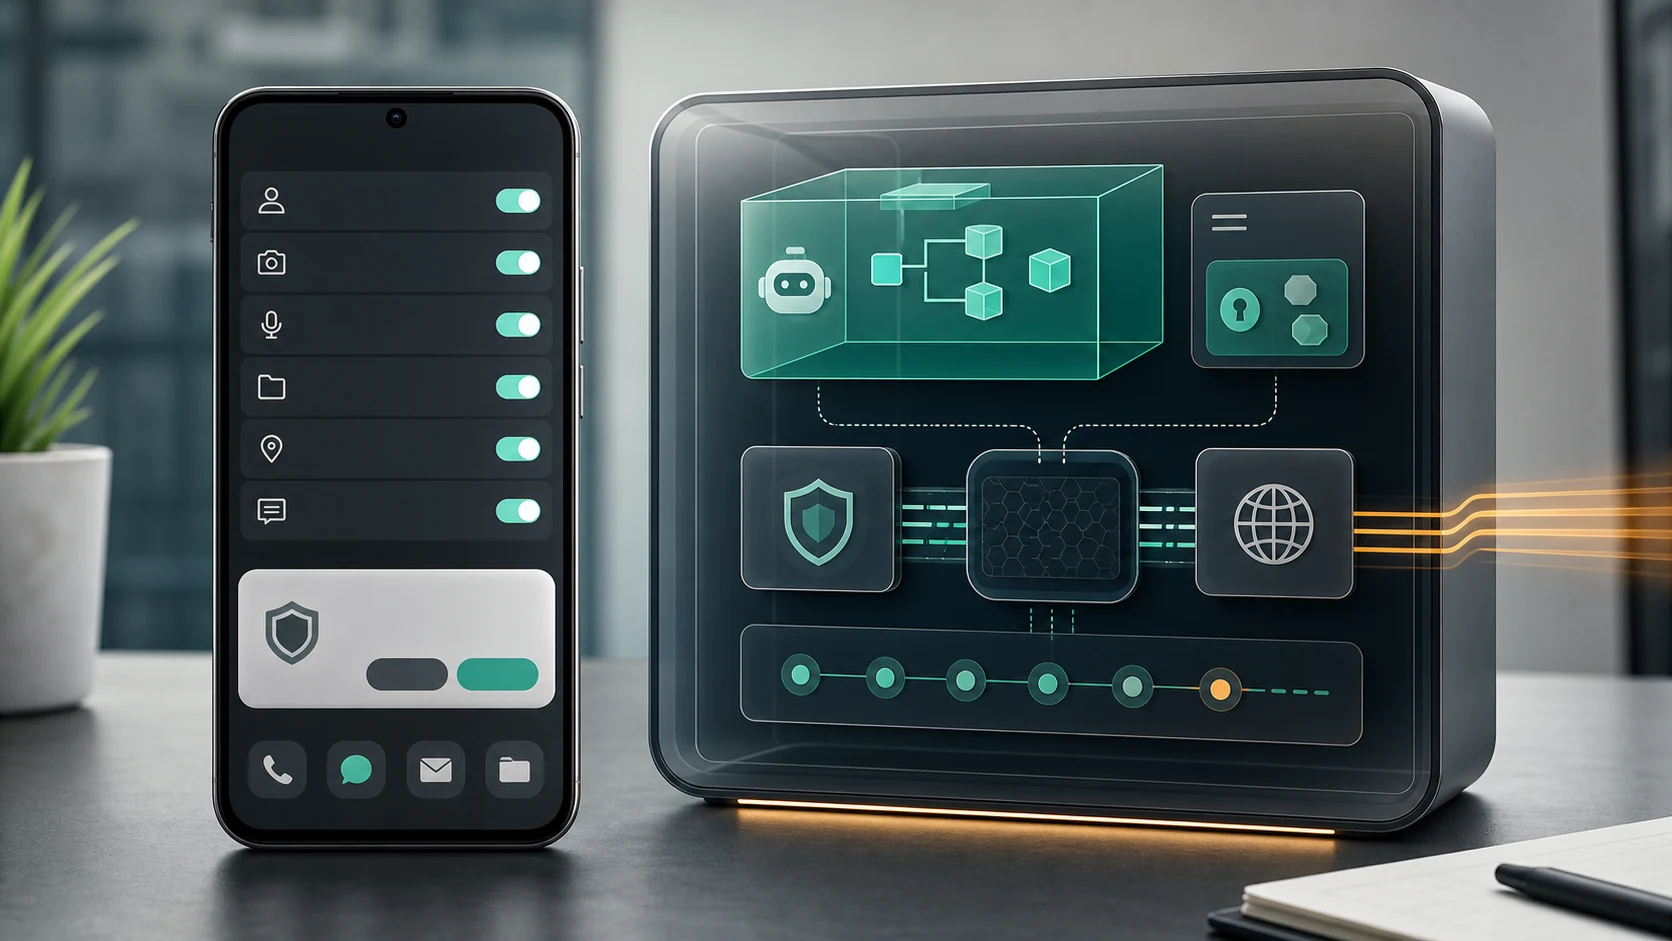
- แซนด์บ็อกซ์ สิทธิ์ Android และการอนุมัติแต่ละการกระทำตอบคำถามด้านความปลอดภัยคนละชั้น
- Android มีการแยกแอปอยู่แล้ว แต่สิทธิ์ของระบบไม่ได้ยืนยันผู้รับ เนื้อหา หรือเจตนาของงานแทนผู้ใช้
- FoneClaw ช่วยทำงาน Android ที่รองรับ เช่นอ่านหน้าจอที่เข้าถึงได้และใส่ร่างในช่องข้อความ แต่การใส่ข้อความไม่ใช่การส่ง
- เมื่อผลลัพธ์ไม่แน่ใจ ให้ตรวจสถานะแอปจริงก่อนทำซ้ำ เพราะการย้อนสถานะรันไทม์ไม่ย้อนผลภายนอกที่เกิดขึ้นแล้ว
การป้องกันสามชั้นตอบคนละคำถาม
เมื่อพูดถึง แซนด์บ็อกซ์ AI Agent กับสิทธิ์ Android สิ่งสำคัญคืออย่ารวมทุกอย่างเป็นคำว่า “ปลอดภัย” ก้อนเดียว แซนด์บ็อกซ์ของรันไทม์ สิทธิ์ของ Android และการอนุมัติแต่ละการกระทำเป็นคนละชั้น แต่ต้องทำงานต่อกันในงานจริง โดยเฉพาะเมื่อผลจากการวิเคราะห์ต้องกลายเป็นการกระทำบนโทรศัพท์
| ชั้นการป้องกัน | ควบคุมอะไร | ไม่ได้อนุมัติอะไรแทนผู้ใช้ | สิ่งที่ควรตรวจ |
|---|---|---|---|
| รันไทม์แซนด์บ็อกซ์ | โค้ด ไฟล์ สถานะงาน และทรัพยากรที่ระบบเปิดให้ | ไม่ได้ตัดสินว่าข้อมูลใดควรถูกส่งออกหรือส่งให้ใคร | ไฟล์ที่ถูกแมป เครือข่ายที่อนุญาต และข้อมูลที่ส่งเข้าโมเดล |
| สิทธิ์ Android | การเข้าถึงข้อมูลหรือการกระทำที่ระบบจำกัด | ไม่ได้ตรวจว่าผู้รับ ข้อความ หรือเวลานัดหมายถูกต้องหรือไม่ | สิทธิ์ที่ขอ ณ จุดใช้งาน บัญชี แอป และหน้าจอปลายทาง |
| การอนุมัติแต่ละการกระทำ | จังหวะที่งานมีผลต่อคนอื่น บัญชี หรือข้อมูลสำคัญ | ไม่ได้แทนการตั้งค่าสิทธิ์ของ Android หรือการแยกงานในรันไทม์ | ผู้รับ เนื้อหา ปุ่มที่จะกด และผลลัพธ์หลังทำงาน |
เอกสาร Android เรื่องแซนด์บ็อกซ์ของแอป อธิบายว่า Android แยกแอปด้วย Linux user ID และกระบวนการของแต่ละแอป โดยมีการบังคับใช้ระดับเคอร์เนล แอปจึงไม่ควรถูกอธิบายเหมือนทำงานบนพื้นที่ว่างเปล่าที่ไม่มีการแยกมาก่อน ส่วน FoneClaw ทำงานกับงาน Android ที่รองรับบนชั้นสิทธิ์และหน้าจอของผู้ใช้ ไม่ใช่การแทนที่การแยกแอปของระบบปฏิบัติการ
แซนด์บ็อกซ์ยังต้องมีขอบเขตไฟล์และเครือข่าย
แซนด์บ็อกซ์ช่วยลดพื้นที่เสี่ยงของงานที่รันโค้ดหรือประมวลผลไฟล์ แต่ไม่ได้แปลว่าไม่มีทางเข้าถึงไฟล์หรืออินเทอร์เน็ตเลย ตัวอย่างที่ดีคือ เอกสารความปลอดภัยของ gVisor ซึ่งอธิบายว่า gVisor เพิ่มขอบเขตระหว่างแอปในแซนด์บ็อกซ์กับเคอร์เนลของโฮสต์ ขณะเดียวกันงานในแซนด์บ็อกซ์ยังเข้าถึงไฟล์ที่ถูกแมปและเครือข่ายที่ระบบอนุญาตได้ หากต้องการจำกัดเครือข่ายต้องมีนโยบายประกอบ
ตัวอย่างนี้อยู่ในชั้นรันไทม์ ส่วนเวิร์กโฟลว์บนโทรศัพท์เป็นอีกชั้นหนึ่ง: ผู้ใช้เลือกว่าจะนำผลวิเคราะห์ส่วนใดมาใช้ เปิดแอปปลายทาง และตรวจร่างบนหน้าจอ Android ก่อนให้เกิดผลจริง ถ้ามีการใช้โมเดลออนไลน์ที่ผู้ใช้กำหนดเอง บริบทที่ส่งให้โมเดลอาจถูกประมวลผลโดยผู้ให้บริการนั้น ดังนั้นการมีแซนด์บ็อกซ์เพียงอย่างเดียวไม่ได้ตอบคำถามเรื่องการแชร์ข้อมูลครบทั้งหมด
หากกำลังเทียบงานบนเครื่องกับงานบนคลาวด์ บทความ AI agent trust: เมื่อควรใช้ local AI agent แทนผู้ช่วยบนคลาวด์ ช่วยแยกคำถามเรื่องตำแหน่งประมวลผลออกจากคำถามเรื่องสิทธิ์บนโทรศัพท์ได้ชัดขึ้น
สิทธิ์ Android กับการอนุมัติการกระทำเป็นคนละเรื่อง
ฝั่ง Android มีระบบสิทธิ์ของตัวเอง เอกสาร Android เรื่องสิทธิ์ของแอป อธิบายว่าสิทธิ์ใช้ปกป้องข้อมูลและการกระทำที่ถูกจำกัด โดยมีทั้งสิทธิ์ตอนติดตั้ง สิทธิ์ตอนใช้งาน และสิทธิ์พิเศษ การขอสิทธิ์ควรเกิดเมื่อจำเป็น และแอปต้องตรวจสิทธิ์ตอนเข้าถึงข้อมูลที่เกี่ยวข้อง
แต่สิทธิ์ของระบบไม่เท่ากับการอนุมัติการกระทำเฉพาะงาน ตัวอย่างเช่น แอปอาจมีสิทธิ์ที่จำเป็นต่อการอ่านข้อความหรือเข้าถึงหน้าจอที่ผู้ใช้อนุญาต แต่ระบบ Android ไม่ได้ตัดสินแทนว่าควรส่งข้อความหาคุณเมย์หรือคุณเมฆ ไม่ได้ตรวจว่าน้ำเสียงเหมาะกับลูกค้าหรือไม่ และไม่ได้รู้ว่าผู้ใช้ตั้งใจให้ส่งจริงหรือแค่ร่างไว้ก่อน
ใน FoneClaw เราจึงแยกสองเรื่องออกจากกันอย่างชัดเจน ชั้นแรกคือการทำงาน Android ที่รองรับ เช่นอ่านสถานะที่มองเห็นได้ของแอปปัจจุบันหรือแอปที่เปิดขึ้นมา และใส่ข้อความลงในช่องแก้ไขที่ระบุได้ ชั้นที่สองคือการตั้งค่านโยบายอนุมัติสำหรับงานที่มีผลต่อผู้อื่น การอนุมัติขึ้นกับนโยบายระดับแอป FoneClaw และระดับเครื่องมือ ไม่ใช่สิทธิ์ของระบบ Android โดยตรง จึงควรกำหนดให้เหมาะกับงานที่เกี่ยวกับข้อความ บัญชี หรือข้อมูลสำคัญ รายละเอียดแนวคิดด้านสกิลและสิทธิ์อยู่ใน ความปลอดภัยของสกิล AI agent: ทำไม phone agent ต้องตรวจสิทธิ์ขณะทำงาน
เปลี่ยนผลวิเคราะห์เป็นร่างบนโทรศัพท์ที่ตรวจได้
ตัวอย่างเวิร์กโฟลว์ที่แนะนำคือ งานวิเคราะห์เกิดในพื้นที่หนึ่ง แล้วผู้ใช้ต้องการนำผลสรุปที่ไม่อ่อนไหวไปทำร่างข้อความบนโทรศัพท์ Android ขั้นตอนควรเริ่มจากผู้ใช้เลือกข้อความสรุปเอง ไม่ส่งไฟล์ทั้งชุดหรือข้อมูลส่วนตัวเกินจำเป็น จากนั้นระบุแอป ผู้รับ กำหนดเวลาที่ตรวจแล้ว และเจตนาอย่างชัดเจน เช่น “หลังจากยืนยันแล้วว่าส่งได้ภายในวันนี้ ใช้สรุปนี้ร่างข้อความถึงคุณเมย์ว่าเราจะส่งใบเสนอราคาฉบับแก้ไขภายในวันนี้ วางในช่องแชตให้ตรวจ แต่ยังไม่ส่ง”
บทบาทของ FoneClaw ในสถานการณ์นี้คือทำงาน Android ที่รองรับบนหน้าจอจริง เราสามารถช่วยเปิดหรือสลับไปยังแอปที่เกี่ยวข้อง อ่านหน้าจอที่เข้าถึงได้เพื่อดูสถานะปัจจุบัน และใส่ร่างข้อความลงในช่องแก้ไขที่มองเห็นได้เมื่อปลายทางชัดเจน การใส่ข้อความเป็นเพียงการเตรียมร่าง ไม่ใช่การกดส่ง ไม่ใช่การกด Enter และไม่ใช่การรับรองว่าผู้รับถูกต้องโดยไม่ต้องตรวจ
ลำดับตรวจที่ดีมีสามจุด: หนึ่ง ตรวจว่าผู้รับหรือห้องสนทนาถูกต้อง สอง อ่านข้อความเต็มและกำหนดเวลาที่สัญญาไว้บนหน้าจอก่อนตัดสินใจ สาม ตรวจผลจริงในแอปหลังการกระทำที่มองเห็นได้ หากผู้ใช้ต้องการแค่ร่าง ควรหยุดที่ร่างและให้เจ้าของตัดสินใจเอง หากต้องการเข้าใจกรอบกว้างของงานบนโทรศัพท์ที่รองรับ อ่านต่อที่ AI agent ควบคุมโทรศัพท์ Android: จากเจตนา สู่ข้อเสนอ การยืนยัน และผลลัพธ์ที่ตรวจได้
การแบ่งแบบนี้ทำให้แซนด์บ็อกซ์ รันไทม์ โมเดล และโทรศัพท์ไม่ถูกปะปนกัน แซนด์บ็อกซ์ช่วยจำกัดพื้นที่ประมวลผลตามทรัพยากรที่อนุญาต Android ช่วยบังคับสิทธิ์ของแอป และ FoneClaw ช่วยเปลี่ยนเจตนาเป็นขั้นตอนที่ผู้ใช้ตรวจได้ในขอบเขตที่รองรับ
กู้คืนโดยไม่ทำซ้ำงานที่ยังไม่แน่ใจ
การกู้คืนเป็นจุดที่ต้องแยกผลภายในรันไทม์ออกจากผลภายนอกให้ชัด หากรันไทม์มีจุดบันทึกสถานะ การย้อนกลับอาจช่วยให้กลับไปก่อนการวิเคราะห์หรือก่อนแก้ไฟล์บางส่วนได้ แต่ถ้าข้อความถูกส่งออกไปแล้ว การย้อนสถานะรันไทม์ไม่ได้ดึงข้อความกลับจากโทรศัพท์หรือปลายทางของผู้รับ
| สถานการณ์ | วิธีรับมือที่เหมาะ |
|---|---|
| สิทธิ์ถูกปฏิเสธ | หยุดงาน อธิบายสิทธิ์ที่ต้องใช้ และให้เจ้าของเครื่องตัดสินใจว่าจะเปิดหรือเปลี่ยนวิธีทำงาน |
| หน้าจอเปลี่ยนระหว่างทำงาน | อ่านสถานะหน้าจอใหม่ก่อนใส่ข้อความหรือแตะขั้นตอนต่อไป |
| ไม่แน่ใจว่าส่งแล้วหรือยัง | เปิดดูสถานะแอปจริงก่อนสั่งซ้ำ เพื่อลดความเสี่ยงข้อความหรือคำสั่งซ้ำ |
| งานวิเคราะห์ในแซนด์บ็อกซ์ผิดทาง | แก้หรือเริ่มจากสถานะที่บันทึกได้ แต่ตรวจแยกว่ามีผลภายนอกเกิดไปแล้วหรือไม่ |
ใน FoneClaw หลักที่ใช้กับผลลัพธ์ไม่แน่ใจคือให้ตรวจสถานะแอปจริงก่อนทำซ้ำการกระทำที่มองเห็นได้ภายนอก คู่มือ ดีบักและกู้คืน AI Agent บนโทรศัพท์ Android: Runbook แยกสาเหตุ ลองซ้ำ และกู้คืนงาน ลงรายละเอียดสำหรับการแยกสาเหตุ ลองซ้ำอย่างระวัง และเก็บงานให้กลับมาตรวจได้
ขอหลักฐานให้ครบทุกชั้น
ก่อนเชื่อว่า AI Agent ทำงานกับโทรศัพท์ได้อย่างปลอดภัย ให้ขอหลักฐานทีละชั้น: รันไทม์เห็นไฟล์และเครือข่ายอะไร, Android ให้สิทธิ์อะไร, งานใดต้องอนุมัติการกระทำก่อน, ปลายทางอยู่ในแอปใด, และผลลัพธ์ตรวจกลับได้จากที่ไหน คำตอบที่ดีควรแสดงทั้งขอบเขตเทคนิคและประสบการณ์ผู้ใช้ ไม่ใช่พูดแค่คำว่าแซนด์บ็อกซ์หรือสิทธิ์แบบกว้าง ๆ
สำหรับ FoneClaw รายละเอียดงาน Android ที่รองรับและขอบเขตปัจจุบันดูได้ที่ หน้าฟีเจอร์ FoneClaw จุดยืนของเราคือทำงานกับโทรศัพท์ในขอบเขตที่ตรวจได้: เห็นสถานะล่าสุดของหน้าจอที่เข้าถึงได้ เตรียมร่างหรือขั้นตอนที่รองรับ และแยกการอนุมัติของผู้ใช้ออกจากสิทธิ์พื้นฐานของ Android เลือกเครื่องมือจากหลักฐานในแต่ละชั้น แล้วตรวจผลลัพธ์จริงก่อนให้การกระทำนั้นมีผลต่อคนอื่นหรือข้อมูลสำคัญ