Sandbox Agen AI dan Izin Android: 3 Lapisan yang Perlu Dibedakan
Bedakan sandbox agen AI, izin Android, dan persetujuan tindakan. Lihat contoh alur analisis jarak jauh menjadi draf pesan Android yang ditinjau.
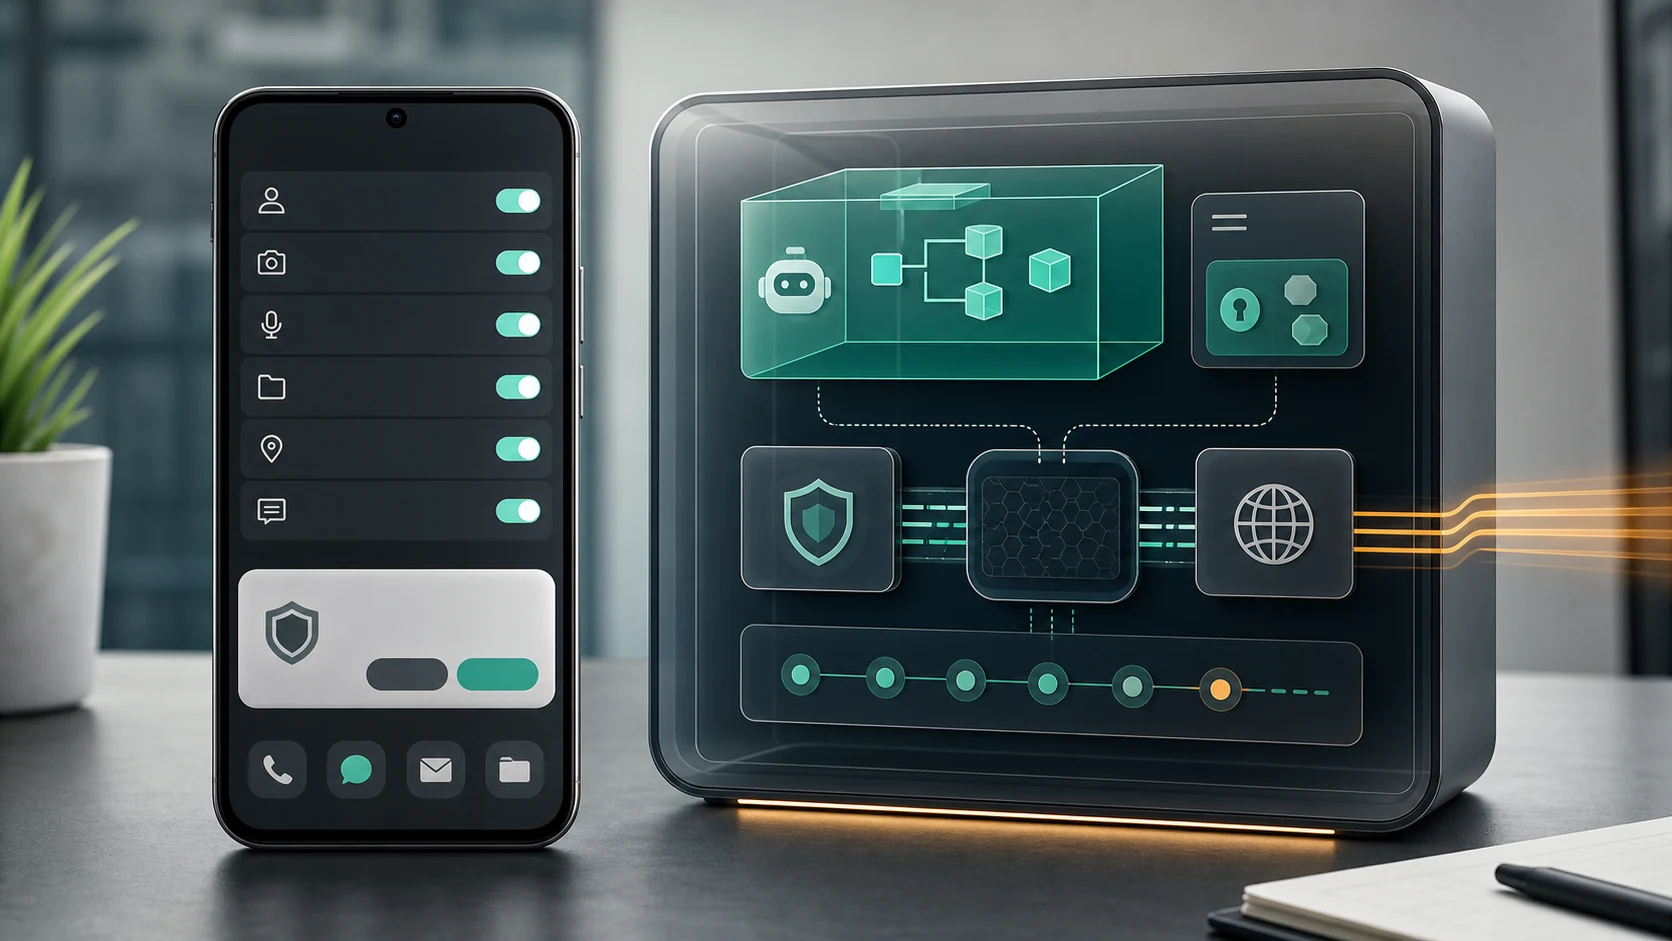
- Sandbox lingkungan eksekusi, izin Android, dan persetujuan tindakan yang dikonfigurasi menjawab pertanyaan keamanan yang berbeda.
- Sandbox dapat membatasi lingkungan eksekusi, tetapi file yang dipetakan dan jaringan yang diizinkan tetap perlu dikendalikan dengan kebijakan yang jelas.
- Izin Android memberi akses ke data atau tindakan tertentu, tetapi tidak otomatis menyetujui penerima, isi pesan, atau keputusan bisnis pengguna.
- Di FoneClaw, tindakan Android yang didukung memakai keadaan layar saat ini, izin yang relevan, dan kebijakan persetujuan; input teks tidak mengirim atau menekan Enter.
Tiga lapisan perlindungan menjawab pertanyaan berbeda
Sandbox agen AI dan izin Android sering dibahas seolah-olah satu hal. Padahal ada tiga lapisan yang perlu dipisahkan: sandbox lingkungan eksekusi agen, izin Android, dan persetujuan tindakan yang dikonfigurasi pada alat. Masing-masing berguna, tetapi tidak menggantikan yang lain.
| Lapisan | Mengontrol apa | Tidak otomatis menyetujui apa | Cek pengguna |
|---|---|---|---|
| Sandbox lingkungan eksekusi | Tempat kode atau proses agen berjalan, serta akses ke sumber daya yang diberikan. | Penerima pesan, tindakan ponsel, atau data mana yang pantas dibagikan. | File apa yang tersedia, jaringan apa yang dibuka, dan log apa yang bisa diperiksa. |
| Izin Android | Akses ke data atau tindakan Android yang dibatasi, seperti kontak, mikrofon, pesan, atau izin khusus. | Tujuan bisnis, penerima yang benar, atau isi pesan yang pantas dikirim. | Izin yang aktif, kapan izin diminta, dan apakah akses itu memang perlu untuk tugas sekarang. |
| Persetujuan tindakan | Kapan alat boleh menjalankan langkah berdampak sesuai kebijakan global dan per alat. | Tindakan lain di masa depan, tindakan yang tidak terkait, atau izin sistem operasi yang belum diberikan. | Apakah tindakan menghadap orang lain, mengubah data, atau perlu ditinjau dulu. |
Dokumentasi Android tentang app sandbox menjelaskan bahwa Android sudah mengisolasi aplikasi memakai UID dan proses Linux dengan penegakan di tingkat kernel. Jadi, sandbox aplikasi Android adalah konteks pendukung penting, tetapi lapisan izin Android tetap perlu dibaca terpisah dari isolasi aplikasi dan persetujuan tindakan.
Sandbox tetap perlu batas file dan jaringan
Sandbox bukan sinonim dari “tidak bisa keluar internet” atau “tidak bisa membaca data”. Dokumentasi keamanan gVisor berguna sebagai contoh umum: gVisor menambah batas antara aplikasi yang disandbox dan kernel host, tetapi aplikasi di dalam sandbox tetap dapat memakai file yang dipetakan dan sumber jaringan yang diizinkan. Pembatasan jaringan tetap membutuhkan kebijakan.
Poinnya sederhana: isolasi mengurangi permukaan risiko, tetapi konfigurasi menentukan apa yang masih bisa disentuh. Jika sebuah agen analisis diberi folder dokumen dan akses web, sandbox membantu membatasi prosesnya, bukan memutuskan apakah seluruh dokumen pantas dibagikan ke model atau layanan luar. Itu keputusan data dan kebijakan.
Dalam alur FoneClaw, hasil analisis dari lingkungan lain dipindahkan secara sadar oleh pengguna ke konteks ponsel, lalu dipakai hanya untuk tindakan Android yang didukung. Untuk perbandingan data lokal dan cloud yang lebih luas, baca AI Agent Trust: Kontrol Lokal di Ponsel vs Keamanan Cloud.
Akses Android dan persetujuan tindakan itu terpisah
Di Android, izin melindungi data terbatas dan tindakan terbatas. Dokumentasi Android tentang izin membedakan izin saat instalasi, izin runtime, dan izin khusus. Izin perlu diminta pada waktu yang tepat dan hanya untuk akses yang diperlukan.
Namun izin Android bukan persetujuan atas semua keputusan pengguna. Izin untuk membaca kontak, misalnya, tidak membuktikan bahwa kontak tertentu adalah penerima yang benar. Akses ke kolom teks tidak berarti pesan boleh dikirim. Aksesibilitas atau pembacaan layar juga bukan izin universal untuk semua aplikasi dan semua tindakan.
Di FoneClaw, kami memisahkan keadaan layar, tindakan yang didukung, dan persetujuan. FoneClaw dapat memakai informasi layar saat ini untuk membantu tindakan Android yang tersedia, tetapi ketika layar berubah, keadaan perlu dibaca ulang sebelum langkah berikutnya. Untuk pemeriksaan izin yang lebih rinci per kemampuan, baca Keamanan Skill AI Agent: Mengapa Phone Agent Perlu Cek Izin Saat Berjalan.
Ubah analisis menjadi draf ponsel yang ditinjau
Contoh alur berikut bersifat ilustratif. Misalnya Anda memakai agen analisis jarak jauh untuk merangkum laporan layanan pelanggan, lalu ingin mengirim draf singkat dari ponsel. Jalurnya adalah memindahkan hasil yang diperlukan secara sadar, meminimalkan data, dan meninjau tujuan akhir di Android.
- Di lingkungan analisis, ambil hanya ringkasan yang diperlukan: misalnya nomor tiket, masalah utama, dan kalimat tindak lanjut.
- Pindahkan teks ringkasan ke ponsel secara manual atau melalui jalur yang Anda percayai; jangan sertakan dokumen mentah bila tidak perlu.
- Di FoneClaw, buka aplikasi pesan atau aplikasi kerja yang didukung, lalu baca layar yang terlihat untuk memastikan percakapan atau kolom tujuan.
- Setelah Anda memastikan sendiri bahwa pembaruan besok memang dijanjikan, minta draf: “Tulis balasan singkat untuk Rina tentang tiket 1842. Katakan tim sudah menerima laporan dan akan memberi pembaruan besok. Jangan kirim.”
- Tempatkan draf ke kolom edit yang terlihat bila didukung, lalu periksa penerima dan seluruh isi.
- Keputusan mengirim tetap langkah terpisah. Input teks FoneClaw tidak menekan Send, Submit, atau Enter.
Alur ini menunjukkan tiga lapisan bekerja bersama. Sandbox jarak jauh membantu membatasi analisis. Android mengatur akses aplikasi dan data perangkat. FoneClaw membantu tindakan ponsel yang didukung berdasarkan layar saat ini dan kebijakan persetujuan. Jika Anda memakai model online yang dikonfigurasi, konteks yang Anda berikan dapat diproses oleh penyedia model; eksekusi di ponsel tidak otomatis berarti semua pemrosesan tetap lokal.
Untuk dasar tindakan ponsel yang dapat diverifikasi, baca AI Agent Mengontrol Ponsel Android: Dari Niat ke Tindakan yang Terverifikasi. Cakupan kemampuan FoneClaw tersedia di halaman fitur FoneClaw.
Pulihkan tanpa mengulang tindakan yang belum pasti
Keamanan juga terlihat saat sesuatu gagal. Jika izin ditolak, berhenti dan jelaskan akses apa yang dibutuhkan. Jika layar berubah, baca ulang keadaan aplikasi sebelum mengetuk atau mengisi teks lagi. Jika hasil pengiriman tidak pasti, buka aplikasi tujuan dan periksa status nyata sebelum mencoba ulang.
| Masalah | Respons aman |
|---|---|
| Izin Android ditolak | Gunakan langkah manual atau minta pengguna mengaktifkan izin yang benar-benar diperlukan. |
| Layar berubah setelah dibaca | Baca ulang layar, lalu pilih target dari keadaan terbaru. |
| Draf masuk ke kolom yang salah | Hapus atau koreksi manual sebelum ada tindakan keluar. |
| Status kirim tidak jelas | Periksa percakapan asli; jangan mengirim ulang berdasarkan tebakan. |
| Sandbox dipulihkan ke checkpoint | Anggap pemulihan hanya mengembalikan lingkungan eksekusi; tindakan eksternal yang sudah terjadi perlu dicek di layanan tujuan. |
Checkpoint sandbox dapat membantu pekerjaan analisis atau kode, tetapi tidak menarik kembali pesan yang sudah terkirim atau perubahan yang sudah masuk ke aplikasi lain. Untuk investigasi kegagalan phone agent yang lebih praktis, baca Debug dan Pemulihan Kegagalan Agen Ponsel Android: Runbook Praktis FoneClaw.
Minta bukti di setiap lapisan
Saat menilai agen yang akan bertindak di ponsel, minta bukti per lapisan. Untuk sandbox: file apa yang bisa diakses, jaringan apa yang diizinkan, dan apakah log tersedia. Untuk Android: izin apa yang aktif, aplikasi apa yang didukung, dan bagaimana keadaan layar diverifikasi. Untuk tindakan: kapan persetujuan diperlukan, apa hasil yang ditampilkan, dan bagaimana pemulihan dilakukan saat hasil tidak pasti.
Pertanyaan ini lebih berguna daripada mencari satu label “aman”. Sandbox, izin Android, dan persetujuan tindakan saling melengkapi. Di FoneClaw, kami menangani bagian tindakan Android yang didukung; batas akses data, model online, dan keputusan akhir pengguna tetap perlu dibaca secara terpisah.