Sandbox AI agent và quyền Android: ba lớp bảo vệ cần tách rõ
So sánh môi trường sandbox của AI agent, quyền Android và phê duyệt từng hành động; xem cách biến phân tích từ xa thành bản nháp điện thoại đã được kiểm tra.
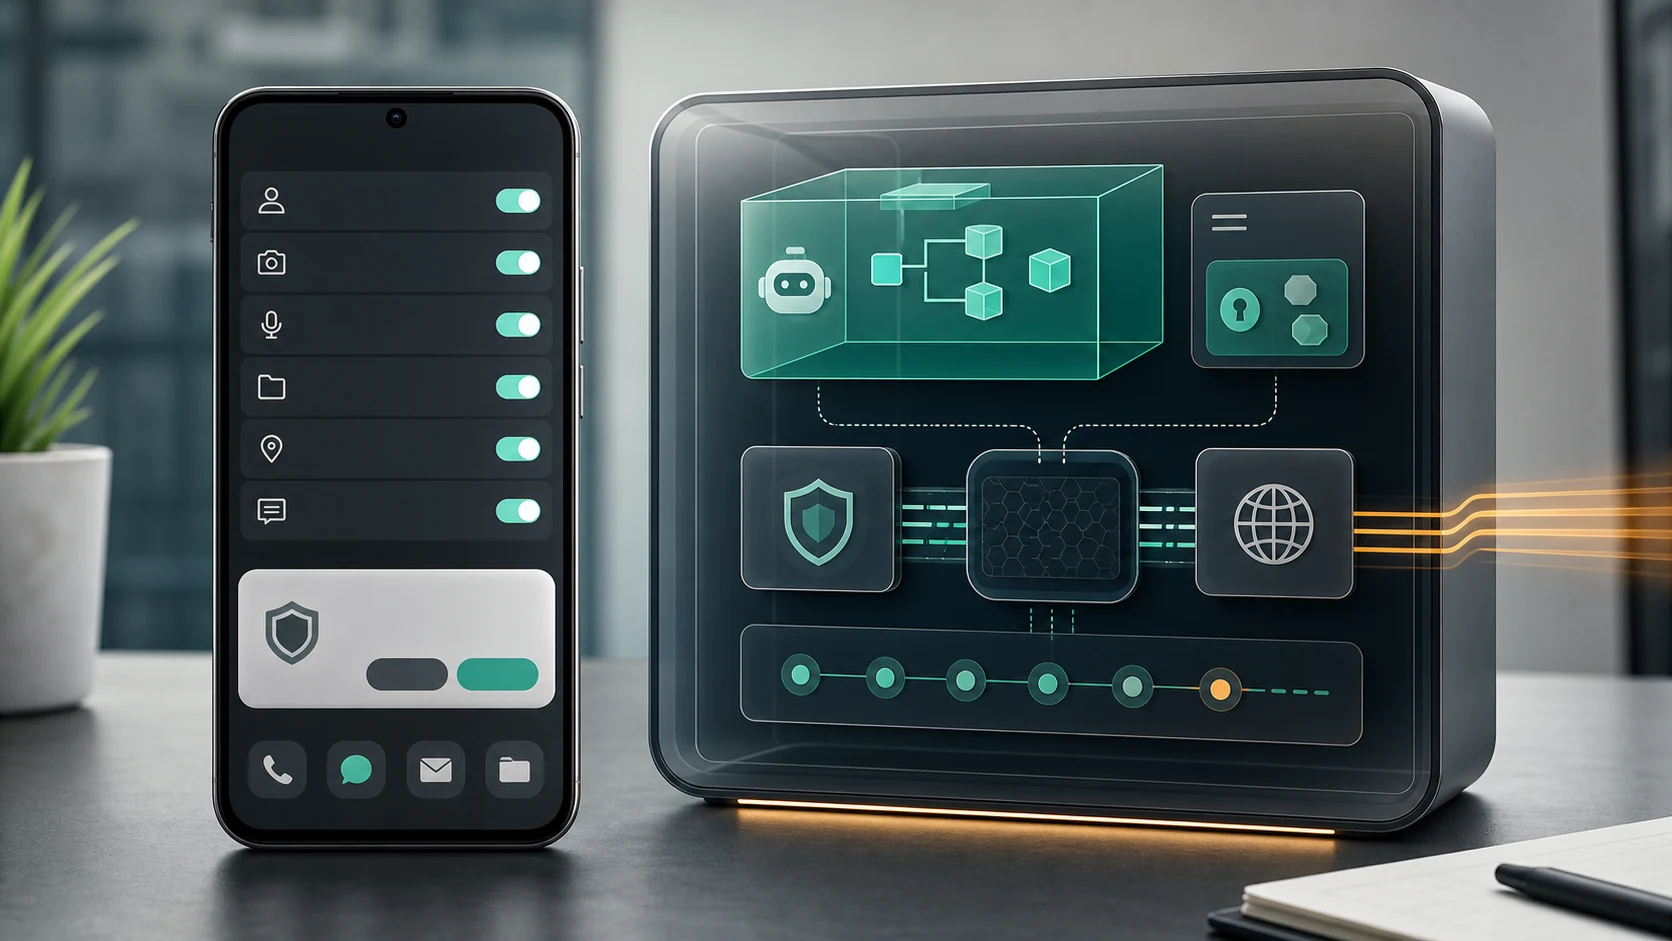
- Sandbox của môi trường chạy agent, quyền Android và phê duyệt hành động trả lời ba câu hỏi khác nhau: mã chạy ở đâu, điện thoại cho phép gì, và người dùng có muốn hành động đó xảy ra không.
- Android đã có cơ chế cô lập ứng dụng; quyền lúc cài đặt, quyền cấp trong thời gian chạy và quyền đặc biệt vẫn cần được xét riêng theo dữ liệu hoặc hành động bị hạn chế.
- Sandbox như gVisor có thể tạo ranh giới với kernel máy chủ, nhưng tệp được gắn và mạng được cho phép vẫn có thể được dùng; cô lập không tự quyết định dữ liệu nào nên chia sẻ.
- Với FoneClaw, luồng an toàn là đưa nội dung đã kiểm tra vào ô Android được hỗ trợ, xem lại người nhận và văn bản, rồi quyết định gửi ở bước riêng.
Ba lớp bảo vệ trả lời ba câu hỏi khác nhau
Khi nói về sandbox AI agent và quyền Android, điều quan trọng là không gom mọi lớp bảo vệ thành một khái niệm “an toàn” chung chung. Một sandbox của môi trường chạy agent trả lời câu hỏi: mã, tệp và tiến trình của agent được giới hạn ở đâu. Quyền Android trả lời câu hỏi: ứng dụng hoặc công cụ được phép truy cập dữ liệu và hành động nào trên điện thoại. Phê duyệt hành động trả lời câu hỏi cuối cùng: người dùng có muốn thao tác cụ thể đó xảy ra với người nhận, nội dung và ứng dụng hiện tại hay không.
| Lớp | Nó kiểm soát gì | Nó không tự phê duyệt gì | Người dùng nên kiểm tra |
|---|---|---|---|
| Sandbox của môi trường chạy agent | Mã, tiến trình, tệp được gắn, tài nguyên mạng được phép trong môi trường chạy. | Không tự cho phép gửi tin nhắn, gọi điện hoặc đọc màn hình Android. | Tệp nào được gắn, mạng nào được mở, dữ liệu nào đưa vào môi trường đó. |
| Quyền Android | Dữ liệu và hành động bị hạn chế trên thiết bị, như danh bạ, lịch, thông báo hoặc trợ năng. | Không tự xác nhận đúng người nhận, đúng nội dung hoặc đúng thời điểm. | Quyền nào đang bật, quyền nào thật sự cần cho tác vụ. |
| Phê duyệt công cụ hoặc hành động | Việc có cho phép một thao tác cụ thể chạy theo chính sách đã cấu hình hay không. | Không thay thế việc xem lại kết quả trong ứng dụng thật. | Nội dung, người nhận, màn hình hiện tại và trạng thái sau thao tác. |
Tài liệu Android về sandbox ứng dụng nêu Android cô lập ứng dụng bằng UID và tiến trình Linux, với kernel thực thi ranh giới. Điều này có nghĩa Android đã có lớp cô lập riêng; FoneClaw không thay thế cơ chế đó. Để đánh giá sâu hơn từng kỹ năng và quyền, bài Bảo mật kỹ năng AI agent trên điện thoại là phần đọc tiếp phù hợp.
Sandbox vẫn cần giới hạn tệp và mạng
Sandbox hữu ích vì nó đặt ranh giới quanh môi trường chạy, nhưng ranh giới đó không tự biến mọi dữ liệu thành riêng tư tuyệt đối. Tài liệu bảo mật gVisor mô tả gVisor như một lớp ranh giới giữa ứng dụng trong sandbox và kernel của máy chủ. Đây là ví dụ tốt để hiểu vai trò của sandbox: giảm bề mặt tiếp xúc với máy chủ và bổ sung một lớp bảo vệ cho hệ thống rộng hơn.
Điểm cần chú ý là ứng dụng trong sandbox vẫn có thể dùng những gì hệ thống cấu hình cho nó: tệp được gắn, thư mục được phép, biến môi trường, mạng được mở hoặc dịch vụ bên ngoài được cho phép. Nếu một agent được cấp tệp khách hàng và quyền gọi mạng, sandbox không tự quyết định rằng agent không nên gửi dữ liệu đó ra ngoài. Chính sách tệp, mạng, thông tin xác thực và nhật ký truy cập vẫn phải được thiết kế riêng.
Vì vậy, khi một sản phẩm nói “agent chạy trong sandbox”, câu hỏi tiếp theo phải là: sandbox thấy những tệp nào, có internet không, thông tin xác thực nằm ở đâu, và kết quả được xuất ra bằng đường nào. Sandbox là một ranh giới vận hành; nó không phải một quyết định đạo đức hoặc nghiệp vụ về dữ liệu nên được chia sẻ với ai.
Quyền Android và phê duyệt hành động là hai lớp riêng
Trên điện thoại, quyền truy cập được quản lý khác với môi trường chạy agent. Tổng quan quyền Android của Google tách quyền lúc cài đặt, quyền cấp trong thời gian chạy và quyền đặc biệt; quyền tồn tại để bảo vệ dữ liệu hoặc hành động bị hạn chế. Một quyền có thể cho phép ứng dụng truy cập loại dữ liệu nhất định, nhưng nó không xác nhận rằng một tin nhắn nên được gửi cho đúng người với đúng nội dung.
Trong FoneClaw, các hành động Android được hỗ trợ dùng trạng thái màn hình hiện tại và công cụ phù hợp. Việc đọc màn hình có thể truy cập giúp nhận diện nội dung đang hiển thị; việc nhập văn bản chỉ đưa chữ vào một ô chỉnh sửa đã xác định. Riêng thao tác nhập văn bản không tự gửi, không nhấn Enter và không xuất bản nội dung. Nếu màn hình đổi, cần đọc lại trạng thái thay vì dựa vào thông tin cũ.
Phê duyệt hành động là lớp thứ ba. Nó phụ thuộc cài đặt chung và chính sách từng công cụ, nên người dùng nên cấu hình yêu cầu phê duyệt cho hành động có hậu quả như gửi nội dung, thay đổi dữ liệu hoặc dùng thông tin nhạy cảm. Nếu bạn đang cân nhắc xử lý cục bộ hay dùng mô hình trực tuyến, bài Niềm tin AI agent: Android cục bộ hay đám mây giúp đặt câu hỏi đúng về nơi dữ liệu được xử lý.
Biến phân tích thành bản nháp điện thoại đã xem lại
Một luồng thực tế là: bạn dùng một môi trường phân tích từ xa để tóm tắt tài liệu, rồi muốn nhắn kết quả cho khách trên điện thoại. Đây là ví dụ minh họa cho cách tách lớp, không phải một đầu nối tự động giữa sandbox và FoneClaw.
- Trong môi trường phân tích, chỉ đưa vào dữ liệu cần thiết và lấy ra kết luận đã được bạn xem lại, chẳng hạn: “Báo giá cần xác nhận lại chi phí vận chuyển trước 17:00.”
- Trên điện thoại, bạn tự cung cấp phần kết luận không nhạy cảm cho FoneClaw hoặc chuyển thủ công nội dung đã duyệt.
- FoneClaw có thể mở hoặc chuyển tới ứng dụng nhắn tin được hỗ trợ, đọc màn hình hiện tại nếu có thể truy cập và xác định ô nhập liệu đang hiển thị.
- FoneClaw đặt bản nháp vào ô đó, ví dụ: “Chào anh Minh, bên em đã kiểm tra báo giá. Em cần xác nhận lại chi phí vận chuyển trước 17:00 rồi sẽ phản hồi chính xác.”
- Bạn kiểm tra người nhận, nội dung, giọng điệu và ngữ cảnh cuộc trò chuyện trước khi quyết định gửi.
Điểm quan trọng là mỗi lớp có kết quả riêng. Sandbox giúp giới hạn môi trường phân tích; Android quyết định quyền trên điện thoại; FoneClaw hỗ trợ đặt bản nháp vào ô hiện tại; quyết định gửi là bước riêng trong ứng dụng thật. Nếu mô hình trực tuyến được cấu hình trong FoneClaw, ngữ cảnh bạn cung cấp cho tác vụ có thể được xử lý theo điều kiện của nhà cung cấp đó, nên hãy tránh đưa thông tin khách hàng không cần thiết.
Bạn có thể xem phạm vi tác vụ Android hiện được hỗ trợ trên trang tính năng FoneClaw. Nếu muốn hiểu chi tiết hơn cách ý định, công cụ, quyền và kết quả phối hợp trên điện thoại, bài AI agent điều khiển điện thoại Android: từ ý định đến hành động giải thích lớp hành động này sâu hơn.
Khôi phục mà không lặp lại hành động chưa chắc chắn
Khi một bước thất bại, cách an toàn là xác định lỗi nằm ở lớp nào trước khi chạy lại. Lặp lại một thao tác chưa chắc chắn có thể tạo bản nháp trùng, gửi nhầm hoặc làm mất ngữ cảnh màn hình hiện tại.
| Tình huống | Cách xử lý an toàn |
|---|---|
| Quyền Android bị từ chối | Dừng lại, giải thích quyền cần cho tác vụ, và để người dùng quyết định bật quyền hay chuyển sang thao tác thủ công. |
| Màn hình đã đổi | Đọc lại màn hình hiện tại trước khi nhập hoặc chạm, vì mục tiêu cũ có thể không còn đúng. |
| Không rõ tin nhắn đã gửi chưa | Mở hoặc kiểm tra ứng dụng thật để xem trạng thái trước khi gửi lại. |
| Sandbox được khôi phục về checkpoint | Hiểu rằng trạng thái môi trường chạy có thể quay lại, nhưng tác động bên ngoài như email, tin nhắn hoặc thay đổi dịch vụ đã xảy ra không tự được hoàn tác. |
Với FoneClaw, khi kết quả không chắc chắn, người dùng nên kiểm tra trạng thái thật của ứng dụng trước khi lặp lại hành động có thể nhìn thấy bên ngoài. Bài Gỡ lỗi và khôi phục tác nhân điện thoại Android: checklist, nguyên nhân gốc và cách chạy lại an toàn cung cấp checklist chi tiết hơn cho những tình huống như màn hình đổi, quyền thiếu hoặc trạng thái gửi không rõ.
Hỏi bằng chứng ở từng lớp
Khi đánh giá một agent có sandbox và muốn thao tác trên điện thoại, hãy hỏi bằng chứng ở từng lớp thay vì chấp nhận một lời hứa chung. Môi trường chạy thấy tệp nào và có mạng không? Android cấp quyền gì? Công cụ nào cần phê duyệt? Người nhận, nội dung và màn hình đích được kiểm tra ra sao? Nếu lỗi xảy ra, hệ thống kiểm tra trạng thái thật trước khi lặp lại hành động như thế nào?
Kết luận thực tế: sandbox giúp giới hạn nơi agent chạy; quyền Android giới hạn dữ liệu và hành động trên thiết bị; phê duyệt công cụ và kiểm tra kết quả giúp người dùng giữ quyền quyết định với thao tác cụ thể. Ba lớp này bổ sung cho nhau, nhưng không thay thế nhau.