AI Agent 沙箱與 Android 權限:執行隔離、手機授權與動作確認怎麼分
用三層邊界解釋 AI Agent 沙箱、Android 權限與 FoneClaw 動作確認的差異,並示範如何把遠端分析安全轉成 Android 手機草稿。
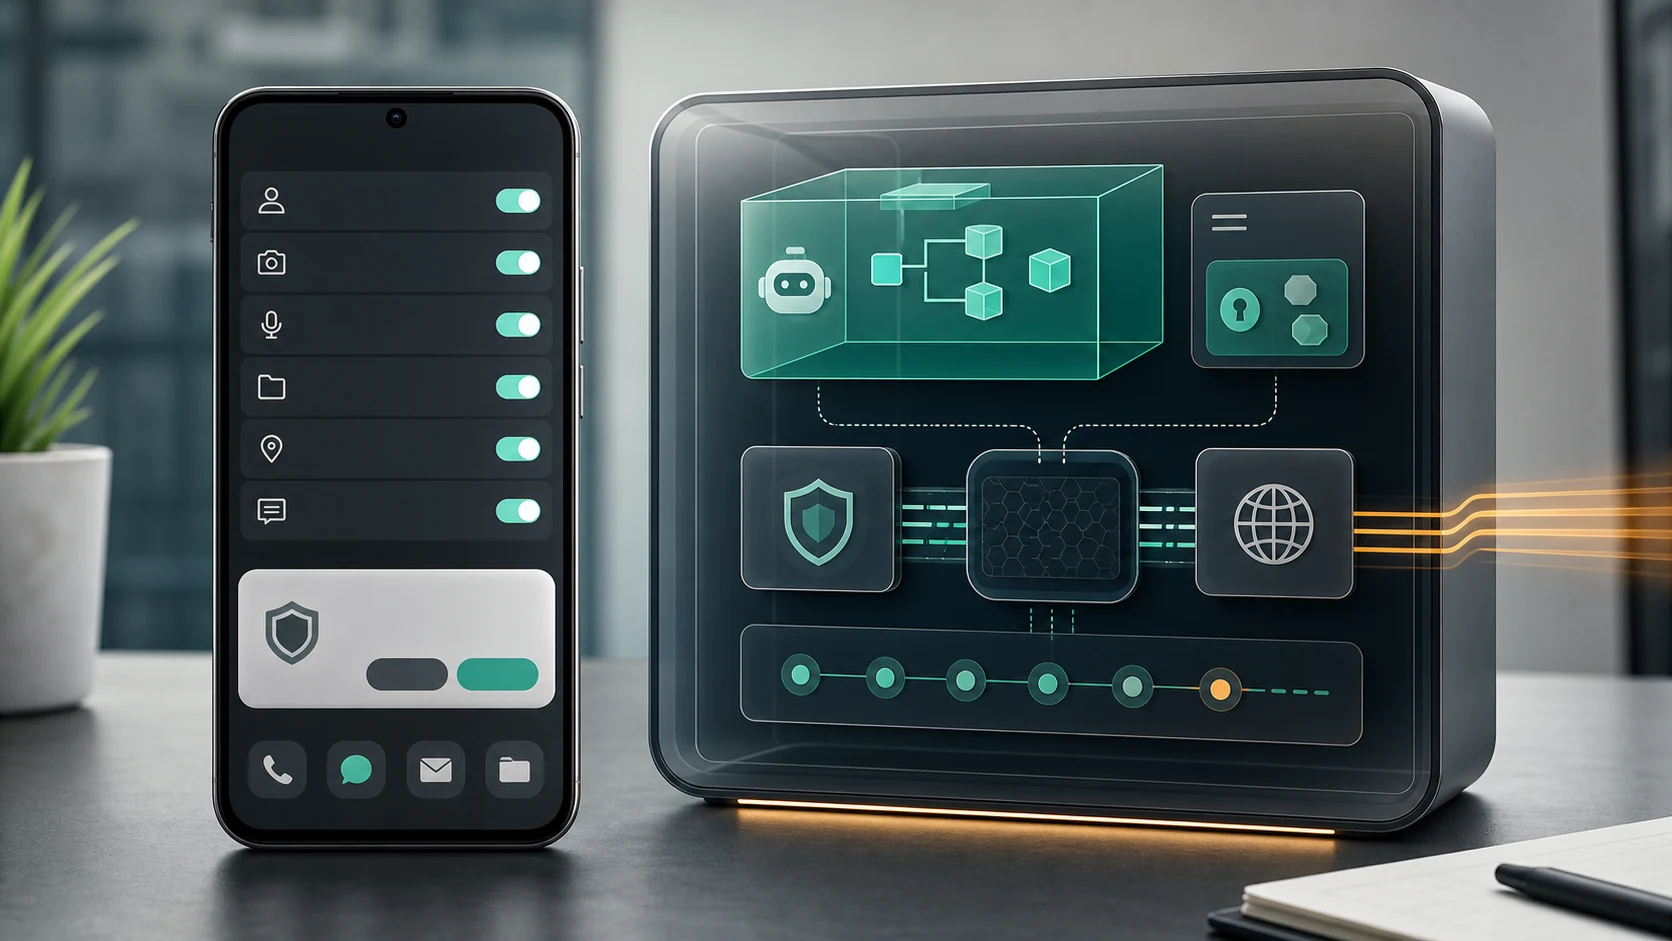
- AI Agent 沙箱、Android 權限與每個動作的確認是三層不同保護:一層管執行環境,一層管手機存取,一層管這次任務能不能真的做。
- Android 本身已有 App 沙箱與權限制度;執行環境被隔離,不代表已取得聯絡人、訊息、設定或跨 App 動作的授權。
- gVisor 這類沙箱可增加工作負載和主機核心之間的隔離,但已映射的檔案與允許的網路仍可能被使用,資料分享仍要靠政策與設定控制。
- FoneClaw 可協助支援的 Android 手機動作,例如讀取目前可見畫面、把文字填入可編輯欄位;送出、收件人與結果仍要分開檢查。
三層保護回答的是不同問題
討論 AI Agent 沙箱與 Android 權限時,最容易混在一起的,是「代理在哪裡執行」、「手機允許它接觸什麼」和「這一次動作是否該做」。這三層都重要,但它們不是同一件事。沙箱處理執行環境;Android 權限處理受限制資料與受限制動作;FoneClaw 這類手機 Agent 還要把具體任務放到可見畫面、可檢查內容和必要確認中。
Android 官方的 應用程式沙箱說明指出,Android 以 Linux 使用者 ID 和程序隔離 App,讓 App 通常不能直接存取彼此的私有資料。這表示 Android 本身已經有 App 沙箱;雲端或代理執行環境的沙箱,不能被當成手機權限的替代品。
| 保護層 | 主要控制什麼 | 不代表什麼 | 使用者要檢查什麼 |
|---|---|---|---|
| 代理執行沙箱 | 程式執行、檔案與主機隔離、部分網路邊界 | 不自動決定哪些客戶資料可以分享 | 可存取哪些檔案、網路與憑證 |
| Android 權限 | 聯絡人、通知、位置、檔案、麥克風等受限制存取 | 不代表這次訊息收件人或內容已被批准 | 是否只授權任務需要的能力 |
| 工具與動作確認 | 這次要讀哪個畫面、填哪段文字、是否繼續外部動作 | 不保證每個動作都能無條件自動完成 | 目的地、內容、結果與復原方式 |
沙盒仍需要檔案與網路限制
沙盒能降低代理工作負載影響主機的風險,但「被沙盒包住」不等於沒有網路,也不等於資料一定不會被傳出。gVisor 的 安全模型說明把它定位為在沙盒應用程式與主機核心之間增加邊界;同時,沙盒中的應用仍可使用已映射的檔案和被允許的網路資源,網路限制需要另外的政策。
這個例子適合用來理解通用的執行沙箱:它回答「工作負載如何被包住」,不回答「哪些資料應該給模型看」或「是否該把結果送到某個人」。如果代理被允許讀取某個資料夾、呼叫某個 API,或連到外部服務,沙箱本身不會替使用者判斷分享是否合適。
對 Android 手機任務來說,這層認知很實用。即使遠端分析在隔離環境中完成,轉到手機端時仍是由使用者選擇要提供哪段摘要、放進哪個 App,以及是否繼續下一步。若你正在比較本地與雲端處理的信任取捨,可參考 AI Agent 信任指南:本地手機控制與雲端安全怎麼取捨。
Android 存取權限和動作確認要分開看
Android 的 權限總覽把權限用來保護受限制資料與受限制動作,並區分安裝時權限、執行階段權限和特殊權限。這些授權是手機作業系統層級的存取控制,不是某一次商務決定或訊息內容的核准。
舉例來說,某個 App 有聯絡人權限,不代表使用者已同意把訊息傳給哪一位聯絡人;某個工具能讀取目前畫面,不代表它應該繼續在改變後的畫面上沿用舊判斷;某個輸入工具能把文字放進欄位,也不代表它會送出訊息。FoneClaw 在支援的 Android 動作中,會依目前可見畫面和工具能力處理任務;若畫面改變,應重新讀取目前狀態,再決定下一步。
動作是否需要再次確認,取決於全域設定與個別工具政策;把重要客戶訊息、付款、刪除或其他後果明顯的動作設為需要核准,是降低風險的做法,但這不表示每一個動作都一定會跳出同樣的提示。更細的技能和動作邊界,可延伸閱讀 AI Agent 技能安全:為什麼手機 Agent 不能只靠安裝前掃描。
把分析結果變成已檢查的手機草稿
下面是一個可操作的示範流程:你在遠端代理或分析工具中得到一段非敏感摘要,例如「客戶 A 詢問是否可把 2026 年 10 月 8 日下午的維修改到 14:00;尚需確認當天容量與實際門市地址」。接著你只把需要回覆的內容手動交給手機端,而不是把完整內部紀錄、報價表或不必要的客戶資料全部交給模型。
在 FoneClaw 內,安全請求可以是:「幫我在訊息 App 中找到我目前指定的客戶對話,先讀目前可見畫面;如果是正確對話,把這段草稿放進輸入欄:『您好,我們正在確認 2026 年 10 月 8 日下午 2:00 是否可安排維修,以及門市地址是否正確。確認後會再回覆您。』先不要送出。」FoneClaw 可協助讀取目前可見的手機狀態,並把文字填入已識別的可編輯欄位;這個輸入動作本身不會送出、按 Enter 或替使用者做最後決定。
完成後,檢查順序應該是:第一,收件人或對話是否正確;第二,草稿文字是否完整、沒有多餘敏感內容;第三,是否仍停在可編輯欄位;第四,是否要由使用者手動送出或依設定批准下一步。遠端分析和手機草稿是兩段流程:使用者提供哪些文字、手機端填入哪裡、是否送出,都應分開看。
如果你想理解 FoneClaw 支援 Android 手機動作的整體方式,可閱讀 AI 代理控制 Android 手機指南:從意圖到確認、執行、驗證與復原;目前支援能力則可查看 FoneClaw 功能頁。若設定相容的線上模型,提供的任務內容也可能依模型服務條款進行處理,手機執行不等於所有推理都在本機完成。
結果不確定時,不要重複外部動作
安全復原的重點,是先判斷失敗發生在哪一層。若是 Android 權限被拒絕,應回到權限與任務需求:是否真的需要該權限?能否改用較少資料的流程?若是手機畫面已改變,應重新讀取目前畫面,再操作新的可見狀態。若是送出結果不確定,先檢查實際 App 狀態,不要直接重送。
| 狀況 | 先做什麼 | 避免什麼 |
|---|---|---|
| 權限不足 | 確認任務是否需要該權限,必要時由使用者授權 | 把權限不足當成已取得授權 |
| 畫面改變 | 重新讀取目前可見畫面與欄位 | 沿用舊畫面上的位置或判斷 |
| 送出結果不明 | 打開實際 App 檢查草稿、已送出狀態或錯誤提示 | 未確認就再次送出同一內容 |
| 沙盒回復到先前狀態 | 把它視為執行環境復原 | 期待它撤回已傳出的訊息或外部副作用 |
沙盒檢查點可以幫助執行環境復原,但已發出的訊息、已修改的遠端資料或已觸發的外部動作,通常不會因為沙盒狀態回復而自動撤銷。需要更完整的排查步驟,可看 手機 AI 代理失敗除錯與復原指南:根因分析、權限修復與安全重跑。
每一層都要看得到證據
評估 AI Agent 沙箱與 Android 權限時,可以用一張短清單收尾。第一,執行環境能接觸哪些檔案、網路和憑證?第二,Android 端授予了哪些資料或動作存取?第三,工具或動作的批准政策是什麼,哪些動作需要使用者確認?第四,實際目的地、欄位、收件人和結果在哪裡可見?第五,失敗時要檢查哪個 App 狀態,才能安全重試?
三層邊界各自提供一部分安全性:沙盒降低執行工作負載影響主機的風險,Android 權限限制 App 能接觸的手機資源,FoneClaw 的支援流程則把目前畫面、文字輸入、批准政策與結果檢查連起來。把這些證據分層看清楚,才是讓 Android 手機任務交給 AI Agent 時更可靠的方式。